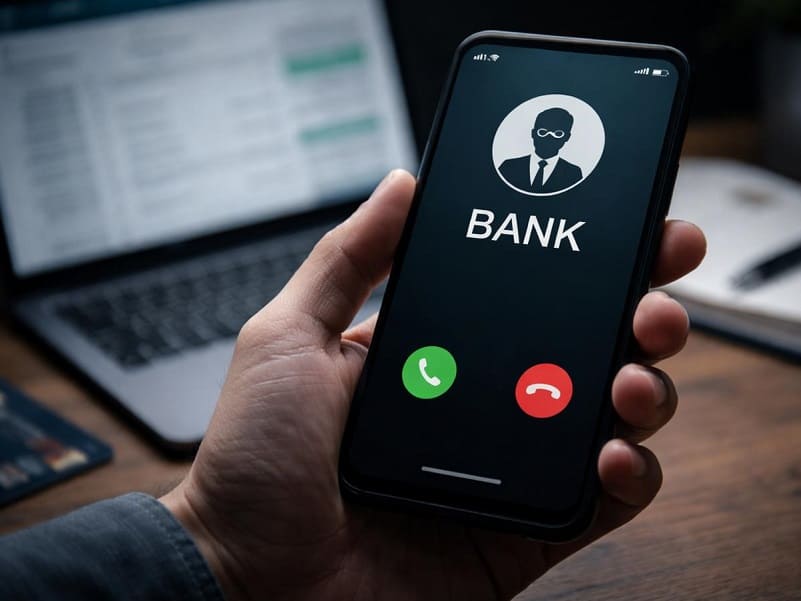
La Delayed disconnect è una tecnica utilizzata nelle truffe telefoniche che sfrutta il ritardo nella completa disconnessione di una chiamata su alcune reti di telefonia fissa. Il meccanismo può indurre la vittima a credere di aver chiuso una conversazione e di aver avviato una nuova telefonata, mentre il collegamento con il truffatore può essere ancora attivo.
La frode inizia generalmente con una chiamata nella quale il malintenzionato si presenta come operatore bancario, appartenente alle forze dell’ordine o rappresentante di un’altra organizzazione affidabile. Dopo aver instaurato un rapporto di fiducia, può invitare la vittima a riagganciare e a richiamare un numero ufficiale per verificare la propria identità o una presunta operazione sospetta. Se la connessione precedente non è stata ancora completamente interrotta, il truffatore può mantenere la linea e simulare il tono di libero, facendo credere alla vittima che la nuova chiamata sia realmente in corso.
Quando la persona digita il numero della banca o di un altro ente, il truffatore può quindi rispondere fingendosi l’interlocutore legittimo e cercare di ottenere informazioni personali, credenziali, dati finanziari o codici di autenticazione.
La Delayed disconnect combina quindi un particolare comportamento della rete telefonica con tecniche di ingegneria sociale, sfruttando la fiducia della vittima e la sua convinzione di avere effettuato una nuova chiamata. Con la progressiva diffusione della telefonia digitale, le modalità tecniche del fenomeno possono cambiare, rendendo necessario distinguere il funzionamento delle diverse infrastrutture telefoniche.
Delayed disconnect e ingegneria sociale
Il cuore della Delayed disconnect non è soltanto la tecnologia, ma l’illusione di controllo che il truffatore riesce a creare nella vittima. La persona, infatti, non percepisce più di essere destinataria di una chiamata sospetta, ma crede di aver preso autonomamente l’iniziativa di verificare la situazione. È proprio questa percezione a rendere la frode particolarmente insidiosa.
Il truffatore può sfruttare una tecnica di ingegneria sociale basata sulla fiducia, sull’urgenza e sull’autorità. Invece di impedire alla vittima di riagganciare, può addirittura incoraggiarla a farlo, suggerendo per esempio di chiamare il numero riportato sulla carta bancaria. L’azione appare quindi come una precauzione scelta dalla stessa vittima, rafforzando la convinzione di essere al sicuro.
La manipolazione sfrutta anche uno script mentale consolidato: alzare la cornetta, ascoltare il tono di libero, comporre il numero e parlare con il destinatario corretto. Se il truffatore riesce a simulare il tono di linea libera, fornisce alla vittima un segnale coerente con ciò che si aspetta di sentire, rendendo più difficile accorgersi dell’inganno.
codice OTP
A questa componente cognitiva si aggiunge quella emotiva. Il truffatore può creare una situazione di urgenza e paura, per esempio sostenendo che sia in corso un’operazione bancaria fraudolenta. Lo stress intenso può ridurre la capacità di analizzare con calma le informazioni e favorire decisioni rapide. Quando il falso operatore risponde alla seconda chiamata, può quindi assumere il ruolo del “soccorritore”, presentandosi come la persona in grado di risolvere immediatamente l’emergenza.
Il passaggio dalla paura al sollievo può rafforzare ulteriormente la fiducia nel falso interlocutore. In questo contesto, anche password, dati bancari o codici OTP possono essere presentati come strumenti necessari per mettere in sicurezza il conto, trasformando una richiesta sospetta in un’apparente procedura di protezione.
Gestione della seconda chiamata
In una truffa Delayed disconnect per rendere credibile la seconda chiamata, il truffatore deve fare in modo che la vittima percepisca una netta separazione tra la conversazione precedente e quella che crede di aver appena avviato. Questo passaggio può essere ottenuto attraverso diverse tecniche di manipolazione vocale e sonora, che rafforzano l’impressione di trovarsi davanti a un nuovo interlocutore.
Il falso risponditore automatico
Una delle possibilità consiste nell’utilizzare un messaggio preregistrato o un sistema di risposta automatica. Dopo che la vittima compone il numero, può sentire un messaggio che imita quello di una banca o di un altro ente, con indicazioni per selezionare un determinato servizio. La presenza di una sequenza apparentemente automatizzata può contribuire a rendere credibile lo scenario costruito dal truffatore.
Il cambiamento della voce
Quando la seconda conversazione viene gestita dalla stessa persona, il truffatore può cercare di modificare intenzionalmente il proprio modo di parlare, adottando un tono più calmo e professionale rispetto alla prima telefonata. Possono cambiare ritmo, intonazione, lessico e modalità di interazione, riducendo la probabilità che la vittima colleghi immediatamente le due conversazioni.
Il falso ambiente del call center
Un ulteriore elemento può essere rappresentato dai rumori ambientali. Voci in sottofondo, squilli, tastiere o altri suoni possono contribuire a costruire l’immagine di un ufficio organizzato e di un vero servizio clienti. L’insieme di questi elementi sonori sostiene la storia raccontata dal truffatore e rende più coerente lo scenario istituzionale.
Tecnologie per la manipolazione della voce
Le moderne tecnologie di intelligenza artificiale permettono inoltre di modificare artificialmente una voce o generare risposte vocali sintetiche. Questi strumenti possono essere utilizzati nelle frodi telefoniche più sofisticate, anche se non rappresentano una componente indispensabile della Delayed disconnect.
L’obiettivo comune di queste tecniche è quindi rafforzare l’illusione che la prima telefonata sia terminata e che la vittima abbia effettivamente raggiunto un nuovo interlocutore. La tecnologia svolge un ruolo di supporto: la riuscita della frode dipende soprattutto dalla combinazione tra artificio tecnico, costruzione di uno scenario credibile e manipolazione psicologica.
La Delayed disconnect all’interno di una frode multicanale
La Delayed disconnect può essere inserita all’interno di una frode multicanale, nella quale il criminale combina strumenti tecnologici e tecniche di manipolazione psicologica. In questo contesto, la disconnessione ritardata non rappresenta necessariamente una frode autonoma, ma costituisce un elemento tecnico che contribuisce a rendere credibile l’inganno.
La fase iniziale: vishing e smishing
La frode può iniziare con una telefonata, un SMS oppure una combinazione dei due strumenti.
vishing
Nel caso del vishing, il truffatore si presenta, per esempio, come un operatore bancario, un addetto alla sicurezza o un rappresentante di un’autorità. Il pretesto può riguardare un accesso abusivo al conto corrente, un pagamento sospetto o un tentativo di furto di dati.
In altri casi, la vittima riceve prima un messaggio di smishing, cioè un SMS fraudolento che segnala un problema con il conto o con una carta di pagamento. Il messaggio invita generalmente a telefonare a un numero indicato oppure anticipa una successiva chiamata da parte di un falso operatore.
L’obiettivo di questa prima fase è creare un clima di urgenza e preoccupazione, inducendo la vittima a considerare plausibile la comunicazione successiva.
Il ponte tecnico: la Delayed disconnect
Dopo aver instaurato il contatto, il truffatore può invitare la vittima a interrompere la conversazione e a richiamare la banca attraverso un numero ufficiale, per esempio quello riportato sulla carta o sul sito dell’istituto.
In una situazione caratterizzata da Delayed disconnect, tuttavia, la linea telefonica potrebbe non essere stata completamente liberata dopo che la vittima ha riagganciato. Il criminale può quindi rimanere collegato e, quando la vittima effettua la nuova chiamata, simulare la risposta della banca o di un altro ente.
Per rendere credibile la situazione, il truffatore può riprodurre un tono di libero, una musica d’attesa, un risponditore automatico o una voce che indirizza la vittima verso un falso operatore.
Il punto centrale dell’inganno consiste nel fatto che la vittima crede di aver avviato una nuova comunicazione indipendente, mentre il contatto potrebbe essere ancora collegato alla conversazione precedente.
La fase di manipolazione psicologica
Una volta ristabilita la comunicazione simulata, il criminale sfrutta la fiducia acquisita e rafforza la pressione sulla vittima.
Può sostenere, per esempio, che:
-il conto è sotto attacco;
-è necessario trasferire temporaneamente il denaro su un conto sicuro;
-occorre comunicare un codice ricevuto tramite SMS;
-bisogna installare un’applicazione di assistenza;
-è necessario confermare rapidamente un’operazione per bloccare un pagamento fraudolento.
In questa fase si utilizzano soprattutto tre meccanismi di ingegneria sociale:
- autorità, attraverso la falsa identità di un operatore bancario o di un rappresentante istituzionale;
- urgenza, per impedire alla vittima di riflettere o verificare la richiesta;
- paura e senso di responsabilità, facendo credere che un errore possa causare la perdita dei risparmi.
La Delayed disconnect, quando è presente, contribuisce quindi a sostenere la finzione di una comunicazione autentica, mentre il furto vero e proprio avviene generalmente attraverso la successiva manipolazione della vittima.
Le tecniche della Delayed disconnect che rafforzano l’inganno
La Delayed disconnect può essere associata ad altre tecniche fraudolente. Non si tratta, però, di una sequenza obbligatoria: ogni frode può utilizzare strumenti diversi in base all’obiettivo del criminale e al contesto.
Spoofing SMS e smishing
Con lo spoofing SMS, il mittente visualizzato può essere alterato per far apparire il messaggio come proveniente da una banca, da un servizio conosciuto o da un’autorità.
Il messaggio può essere inserito, in alcuni casi, nella stessa conversazione in cui la vittima riceve abitualmente le comunicazioni legittime dell’istituto. Questo elemento può aumentare la credibilità del testo, anche se la presenza del messaggio nello storico non ne dimostra l’autenticità.
Lo smishing può servire a preparare la vittima alla telefonata successiva oppure a indirizzarla verso un numero controllato dai truffatori.
Spoofing dell’ID chiamante
Il Caller ID spoofing consiste nella manipolazione del numero visualizzato sul telefono del destinatario. Il criminale può cercare di far apparire sul display il numero di una banca, di un ente pubblico oppure un prefisso locale.
Una variante è il neighbor spoofing, che utilizza un numero simile a quello della vittima o appartenente alla stessa area geografica, con l’obiettivo di aumentare la probabilità che la chiamata venga risposta.
Il numero visualizzato, tuttavia, non costituisce una prova dell’identità del chiamante.
Manipolazione e clonazione della voce
Le tecniche di elaborazione vocale possono essere utilizzate per rendere più credibile la comunicazione fraudolenta. Il criminale può modificare la propria voce, utilizzare sistemi di sintesi vocale oppure ricorrere a strumenti di clonazione vocale basati sull’intelligenza artificiale.
Queste tecnologie possono contribuire a simulare un operatore di call center, una voce istituzionale, un risponditore automatico o una persona conosciuta dalla vittima.
La manipolazione vocale non è indispensabile per realizzare una frode basata sulla Delayed disconnect, ma può essere impiegata in diverse forme di vishing.
Furto delle credenziali e attacchi all’autenticazione
Dopo aver conquistato la fiducia della vittima, il truffatore può tentare di ottenere credenziali, codici temporanei, dati della carta o autorizzazioni alle operazioni.
In alcune frodi possono comparire anche tecniche come il SIM swapping, attraverso cui il numero telefonico della vittima è trasferito su una SIM controllata dal criminale. In questo modo il truffatore può ricevere determinati SMS o codici di autenticazione.
Il SIM swapping, però, non è una componente necessaria della Delayed disconnect e deve essere considerato una tecnica distinta, eventualmente utilizzata nella fase di appropriazione dell’account.
Dalla credibilità all’azione fraudolenta
La combinazione di più strumenti permette al criminale di costruire una situazione apparentemente coerente:
- un SMS segnala un problema
- una telefonata conferma l’allarme;
- la Delayed disconnect può simulare una nuova chiamata verso l’istituto;
- un falso operatore fornisce istruzioni;
- la vittima comunica dati o autorizza un’operazione.
La componente tecnologica rende l’inganno più convincente, mentre l’ingegneria sociale spinge la vittima ad agire. Per questo motivo, la protezione non consiste soltanto nel riconoscere una singola tecnica, ma anche nel verificare autonomamente ogni comunicazione e nell’interrompere le richieste che prevedono la condivisione di credenziali, codici di sicurezza o trasferimenti di denaro
Casi documentati di Delayed disconnect nel mondo
La Delayed disconnect è stata documentata in diversi Paesi e ha attirato l’attenzione di forze dell’ordine, autorità e operatori delle telecomunicazioni. I casi descritti nella cronaca mostrano come questa tecnica possa essere utilizzata per rafforzare truffe basate sull’impersonificazione di banche, forze di polizia e altri enti, inducendo la vittima a credere di aver verificato autonomamente l’identità del primo interlocutore.
Il caso di Lethbridge, in Canada
Nel gennaio 2024 il Lethbridge Police Service, in Alberta, ha diffuso un’allerta dopo che una donna di 79 anni era stata truffata per circa 20.000 dollari canadesi. La vicenda era iniziata con un falso avviso di ransomware sul computer della vittima. Dopo aver contattato quello che riteneva essere il supporto Microsoft, la donna fu indirizzata verso il numero riportato sulla propria carta bancaria.
La vittima riagganciò il telefono fisso e compose il numero della banca. Tuttavia, secondo la ricostruzione della polizia, la prima chiamata non era stata completamente disconnessa. Un’altra persona coinvolta nella frode rispose quindi alla nuova chiamata fingendosi un rappresentante della banca e convinse la donna che il suo conto era stato compromesso. La vittima fu infine indotta a prelevare il denaro e depositarlo in un dispositivo per Bitcoin, con una perdita complessiva di circa 20.000 dollari.
Il caso è particolarmente significativo perché documenta in modo chiaro le tre componenti della frode: falso allarme iniziale, falsa verifica telefonica e successiva sottrazione del denaro.
Le segnalazioni di Vancouver
Già nel 2021 la Delayed disconnect era stata oggetto di numerose segnalazioni nell’area di Vancouver. Le vittime ricevevano telefonate da persone che si presentavano come addetti al reparto antifrode della banca o della società emittente della carta.
Il meccanismo prevedeva che il truffatore invitasse la vittima a riagganciare e chiamare il numero ufficiale riportato sulla carta. La vittima riteneva così di effettuare una verifica indipendente, mentre il primo interlocutore poteva mantenere la linea aperta. Quando la persona richiamava, il truffatore poteva riprodurre un tono di libero e rispondere fingendosi un operatore della banca. In alcuni casi arrivava anche a simulare un trasferimento verso un altro reparto.
Le segnalazioni canadesi contribuirono a portare l’attenzione sul rapporto tra funzionamento delle linee telefoniche tradizionali e tecniche di ingegneria sociale. Anche operatori del settore hanno successivamente richiamato l’attenzione sulla persistenza di questo tipo di frode sulle linee fisse.
La Delayed disconnect nel Regno Unito
Nel Regno Unito, un meccanismo analogo è stato utilizzato all’interno del courier fraud, una forma di truffa nella quale il criminale si presenta generalmente come un agente di polizia, un investigatore bancario o un altro soggetto autorevole.
La vittima può essere informata di un presunto problema con la propria carta o con il conto corrente e invitata a riagganciare e chiamare il 999 o la propria banca per verificare l’identità del primo interlocutore. Il truffatore, però, può mantenere la linea aperta e lasciare che sia un complice a rispondere alla chiamata, simulando l’intervento della polizia o dell’istituto finanziario.
In seguito, la vittima può essere convinta a prelevare denaro, consegnare carte e PIN oppure affidare contanti e altri beni a un falso corriere. Le forze di polizia britanniche continuano a segnalare questo schema. Ciò dimostra che il meccanismo può essere integrato in diverse varianti del courier fraud.
Un caso recente in Italia: Bergamo
La tecnica è tornata all’attenzione della cronaca italiana nel settembre 2026, con segnalazioni relative alla provincia di Bergamo. Secondo la ricostruzione pubblicata dalla stampa locale, la vittima riceve una telefonata da un falso carabiniere o da un falso rappresentante di un istituto di credito e viene invitata a riagganciare e chiamare il 112 per verificare la situazione.
La particolarità consiste proprio nel fatto che la linea può rimanere aperta. La persona crede quindi di aver contattato il numero di emergenza, mentre dall’altra parte può rispondere un complice che simula la risposta di un vero operatore o di un rappresentante delle forze dell’ordine. Le indicazioni riportate dalla cronaca invitano a effettuare la verifica utilizzando un altro telefono oppure, quando ciò non sia possibile, ad assicurarsi che la linea sia effettivamente libera prima di richiamare.
Questo episodio è particolarmente interessante perché mostra che il meccanismo non appartiene soltanto alla storia delle frodi telefoniche, ma può ancora essere utilizzato, adattandosi ai nuovi contesti e combinandosi con tecniche di impersonificazione telefonica.
Un meccanismo adattabile a diverse frodi
I casi documentati in Canada, nel Regno Unito e in Italia presentano una struttura ricorrente: il criminale crea un problema, invita la vittima a verificare autonomamente la propria identità e sfrutta la persistenza della linea per controllare anche la seconda comunicazione.
La Delayed disconnect non determina quindi necessariamente la frode da sola. La sua efficacia deriva soprattutto dalla possibilità di rafforzare la credibilità di una falsa verifica. Questa frode si inserisce all’interno di strategie più ampie di vishing, impersonificazione e ingegneria sociale.
La diffusione di sistemi di comunicazione differenti e l’evoluzione delle tecniche di spoofing hanno modificato il panorama delle frodi telefoniche. I casi recenti, tuttavia, dimostrano che la manipolazione della fiducia rimane un elemento centrale dell’attacco.

