Lo spoofing è una tecnica utilizzata negli attacchi informatici per falsificare un’identità, un indirizzo o un’informazione digitale, facendo apparire una comunicazione o una connessione come proveniente da una fonte legittima. Il termine deriva dall’inglese to spoof, cioè imitare o falsificare, e comprende diverse tecniche che possono colpire reti informatiche, sistemi DNS, comunicazioni via email, siti web, telefonate e sistemi di localizzazione.
L’obiettivo dello spoofing è generalmente quello di ingannare un sistema o un utente, inducendolo a considerare attendibile una fonte che in realtà non lo è. Un indirizzo email può quindi sembrare appartenere a un’azienda conosciuta, un sito può imitare quello di un servizio reale oppure un dispositivo può ricevere informazioni apparentemente provenienti da un nodo di rete legittimo.
Lo spoofing può essere utilizzato da solo oppure combinato con altre tecniche, come il phishing, il furto di credenziali e gli attacchi man-in-the-middle. Per questo motivo rappresenta una minaccia importante per la sicurezza informatica.
Come funziona lo spoofing
Il funzionamento dello spoofing varia in base alla tecnologia coinvolta, ma il principio fondamentale rimane lo stesso: il criminale informatico cerca di presentarsi come un soggetto, un dispositivo o un servizio legittimo, sfruttando la fiducia riposta dal destinatario nelle informazioni ricevute.
La falsificazione può avvenire a diversi livelli. Nelle reti informatiche può riguardare, per esempio, l’indirizzo IP o le informazioni utilizzate per identificare un dispositivo. Nelle comunicazioni rivolte agli utenti può invece interessare il mittente apparente di un’email, il nome visualizzato in un messaggio oppure il numero telefonico mostrato durante una chiamata.
Il successo dell’attacco dipende dalla possibilità di sfruttare una debolezza nei meccanismi di autenticazione, verifica o controllo dell’identità. Quando il destinatario si affida a un’informazione che non è verificata attraverso ulteriori meccanismi, una fonte contraffatta può essere scambiata per quella autentica.
Il problema della verifica dell’identità
Uno degli elementi che possono favorire questi attacchi è la distinzione tra informazione dichiarata e identità realmente verificata.
Alcuni protocolli e sistemi di comunicazione sono stati progettati in origine per privilegiare interoperabilità, semplicità ed efficienza. L’indirizzo o il nome associato a una comunicazione, quindi, non costituisce necessariamente una prova dell’identità di chi l’ha generata.
Nel caso della posta elettronica, per esempio, l’indirizzo visualizzato come mittente non è, da solo, sufficiente a dimostrare che il messaggio sia stato effettivamente inviato dall’organizzazione indicata. Per questo motivo sono stati introdotti meccanismi aggiuntivi di autenticazione, come DKIM e DMARC, che consentono ai sistemi di posta di effettuare controlli più approfonditi.
Il principio può essere illustrato con un esempio semplice: leggere il nome scritto sulla busta di una lettera non equivale a verificare l’identità di chi l’ha spedita. Allo stesso modo, un’informazione presentata da un sistema non è necessariamente autentica se manca un meccanismo capace di verificarla.
Due modalità principali
Dal punto di vista generale, è possibile distinguere due grandi scenari: la falsificazione diretta delle informazioni utilizzate dai sistemi informatici e quella progettata per ingannare l’utente attraverso le interfacce di comunicazione.
-
Falsificazione a livello di rete
In questo scenario, la manipolazione riguarda i dati utilizzati dai dispositivi per comunicare tra loro.
Un esempio è l’IP spoofing, nel quale l’indirizzo IP indicato come origine di un pacchetto viene alterato. Il destinatario può quindi visualizzare un indirizzo diverso da quello realmente associato al dispositivo che ha generato il traffico.
Il processo può comprendere diverse fasi:
- Analisi dell’ambiente: l’attaccante raccoglie informazioni sulla rete e sui sistemi coinvolti;
- Costruzione dei pacchetti: vengono generate comunicazioni contenenti informazioni di origine alterate;
- Invio al destinatario: i pacchetti vengono trasmessi verso il sistema bersaglio;
- Verifica insufficiente: se il destinatario non dispone di controlli adeguati, l’informazione contraffatta può essere considerata attendibile.
È importante precisare che la falsificazione di un indirizzo non equivale automaticamente alla possibilità di assumere il controllo del dispositivo impersonato. L’efficacia dipende dal protocollo utilizzato, dalla configurazione della rete e dai meccanismi di autenticazione presenti.
Tecniche analoghe possono interessare altri elementi delle comunicazioni locali, come nel caso dell’ARP spoofing, nel quale sono manipolate le associazioni tra indirizzi IP e indirizzi MAC.
-
Falsificazione nelle comunicazioni rivolte agli utenti
In altri casi, l’obiettivo principale non è ingannare un dispositivo, ma convincere una persona che la comunicazione provenga da una fonte affidabile.
Nelle email, per esempio, possono essere manipolati alcuni elementi visualizzati dall’utente, come il nome del mittente o, in determinate condizioni, l’indirizzo mostrato. Nei messaggi SMS possono essere utilizzati identificativi che richiamano il nome di un’organizzazione conosciuta.
Un meccanismo simile può essere sfruttato nelle comunicazioni telefoniche. Attraverso servizi e infrastrutture di telecomunicazione compatibili con la manipolazione dell’identificativo del chiamante, il numero visualizzato sul dispositivo può non corrispondere alla reale origine della telefonata.
In questi casi la tecnologia diventa quindi uno strumento per costruire una falsa identità digitale, sulla quale l’utente può basarsi per decidere se rispondere, cliccare su un collegamento, fornire informazioni o effettuare un’operazione.
Il fattore umano e l’asimmetria informativa
Quando l’attacco è rivolto direttamente alla persona, entra in gioco un ulteriore elemento: l’asimmetria informativa.
L’utente normalmente non dispone degli strumenti, delle conoscenze o del tempo necessari per verificare tutti gli elementi tecnici di una comunicazione. Di fronte a un’email, a un SMS o a una telefonata, tende quindi a utilizzare segnali immediatamente riconoscibili: il nome di un’azienda, un logo, un numero telefonico, il linguaggio utilizzato o l’aspetto grafico della comunicazione.
L’attaccante sfrutta proprio questa differenza di informazioni. Non deve necessariamente replicare ogni dettaglio tecnico del servizio legittimo: può essere sufficiente creare un’apparenza di autenticità abbastanza convincente da superare il controllo dell’utente.
Questo spiega perché la falsificazione dell’identità viene spesso combinata con tecniche di ingegneria sociale e phishing. La componente tecnologica crea l’apparenza di legittimità, mentre la componente psicologica spinge la vittima a fidarsi di essa.
Dalla falsificazione all’attacco
La semplice alterazione di un’identità o di un’informazione non sempre produce direttamente un danno. Spesso rappresenta invece un passaggio all’interno di una catena di attacco più ampia.
Si può utilizzare una comunicazione contraffatta per ottenere credenziali, indurre l’utente a visitare un sito fraudolento, distribuire malware oppure convincerlo a compiere un’operazione finanziaria.
Per questo motivo è importante non considerare l’origine apparente di una comunicazione come una prova sufficiente della sua autenticità. L’identità dichiarata deve essere verificata attraverso meccanismi tecnici o comportamentali indipendenti, soprattutto quando la comunicazione richiede informazioni sensibili o azioni importanti.
I principali tipi
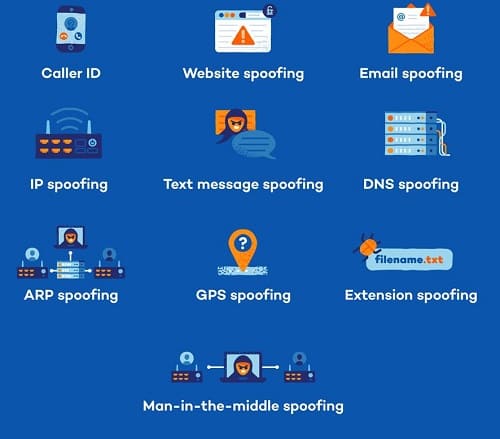
Le tecniche di falsificazione dell’identità digitale possono interessare elementi molto diversi: dalle comunicazioni quotidiane agli indirizzi utilizzati nelle reti informatiche, fino ai sistemi di localizzazione e ai siti web. Alcune sono progettate soprattutto per ingannare le persone, mentre altre mirano a manipolare direttamente il comportamento dei dispositivi e dei protocolli di comunicazione.
Spoofing nelle comunicazioni
Questa categoria comprende le tecniche che sfruttano email, SMS e telefonate per creare una falsa apparenza di affidabilità. Sono particolarmente utilizzate negli attacchi di phishing e nelle campagne di social engineering.
Email spoofing
email spoofing
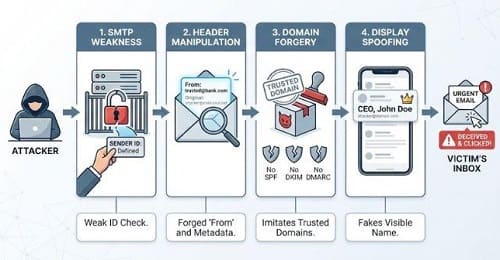
L’email spoofing consiste nella manipolazione delle informazioni associate al mittente di un messaggio, in modo che questo possa apparire come proveniente da un’organizzazione, da un’azienda o da una persona conosciuta.
Il protocollo SMTP, nella sua progettazione originaria, non prevedeva meccanismi sufficienti per garantire autonomamente l’autenticità dell’indirizzo indicato come mittente. Per questo sono stati sviluppati sistemi complementari che permettono ai server di posta di effettuare controlli aggiuntivi sull’origine e sull’autenticità dei messaggi.
La falsificazione dell’identità del mittente può rendere più credibili comunicazioni fraudolente finalizzate al furto di credenziali, alla diffusione di malware o all’induzione della vittima a compiere operazioni finanziarie.
Caller ID spoofing
Il Caller ID spoofing consiste nella manipolazione dell’identificativo del chiamante visualizzato sul telefono del destinatario.
Una chiamata fraudolenta può quindi apparire associata a un numero conosciuto o apparentemente affidabile. In alcuni casi vengono utilizzati numeri appartenenti a banche, aziende, enti pubblici o altre organizzazioni, con l’obiettivo di aumentare la credibilità della richiesta.
La tecnica viene spesso combinata con il social engineering: il truffatore può, per esempio, creare una situazione di urgenza e cercare di ottenere informazioni personali, credenziali o codici di autenticazione.
SMS spoofing
principali tipi di spoofing
Permette di manipolare l’identificativo associato al mittente di un messaggio di testo.
Un messaggio fraudolento può così apparire associato al nome di un’azienda o di un servizio conosciuto. In alcuni casi, il dispositivo può raggrupparlo insieme alle comunicazioni legittime precedentemente ricevute dallo stesso mittente, rendendo più difficile riconoscere immediatamente la contraffazione.
Questa tecnica può essere utilizzata per accompagnare campagne di phishing tramite SMS, nelle quali l’utente viene invitato a visitare un sito, fornire dati personali o effettuare un’operazione.
Spoofing di rete
Le tecniche appartenenti a questa categoria agiscono sui dati utilizzati dai dispositivi per identificarsi e comunicare all’interno di una rete.
IP spoofing
L’IP spoofing consiste nella creazione di pacchetti di rete nei quali l’indirizzo IP di origine viene falsificato.
Il destinatario può quindi ricevere traffico che sembra provenire da un altro dispositivo o da un’altra rete. Questa tecnica può essere utilizzata in diversi scenari, tra cui alcuni attacchi di tipo denial-of-service e tentativi di aggirare meccanismi di filtraggio basati sull’indirizzo di origine.
La falsificazione dell’indirizzo, tuttavia, non significa automaticamente che l’attaccante possa ricevere le risposte destinate al sistema impersonato o stabilire una normale comunicazione bidirezionale. L’efficacia dipende dal protocollo e dal tipo di attacco.
ARP spoofing
L’ARP spoofing riguarda le reti locali e sfrutta il funzionamento dell’Address Resolution Protocol (ARP), utilizzato per associare un indirizzo IP all’indirizzo MAC corrispondente.
L’attaccante può inviare informazioni ARP contraffatte per convincere i dispositivi della rete che il proprio indirizzo MAC corrisponda a quello di un altro dispositivo, per esempio il gateway.
Se l’attacco riesce, il traffico può essere indirizzato attraverso il dispositivo dell’aggressore, creando le condizioni per un’intercettazione o una manipolazione delle comunicazioni. In questo contesto può essere realizzato un attacco Man-in-the-Middle (MitM).
MAC spoofing
Il MAC spoofing consiste nella modifica dell’indirizzo MAC associato a un’interfaccia di rete, facendo apparire il dispositivo come se utilizzasse un indirizzo diverso da quello originale.
Questa tecnica può essere utilizzata per eludere determinati controlli basati sull’indirizzo MAC, effettuare test di sicurezza o aggirare sistemi di identificazione molto semplici.
Non costituisce però, da sola, un metodo affidabile per superare sistemi di autenticazione moderni, poiché un indirizzo MAC può essere modificato e quindi non rappresenta un’identità sicura.
Spoofing dei sistemi DNS e dei siti web
Un’altra categoria riguarda i meccanismi che permettono di associare un nome di dominio a una destinazione e di presentare all’utente un servizio apparentemente legittimo.
DNS spoofing
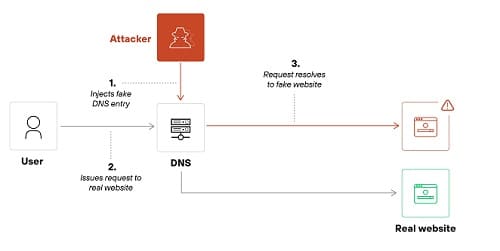
DSN
Il DNS spoofing consiste nella manipolazione delle informazioni utilizzate per risolvere un nome di dominio in un indirizzo IP.
Una delle possibili modalità è il DNS cache poisoning, attraverso il quale sono inserite informazioni contraffatte nella cache di un sistema DNS. Se la manipolazione ha successo, una richiesta relativa a un dominio legittimo può essere associata a un indirizzo IP non corretto.
L’utente potrebbe quindi essere indirizzato verso un server controllato dall’attaccante, pur avendo digitato correttamente il nome del sito.
La disponibilità di protocolli e meccanismi di sicurezza, come DNSSEC, può contribuire a ridurre questo tipo di rischio, anche se la protezione dipende dalla corretta implementazione lungo la catena di risoluzione.
Website spoofing
Nel website spoofing, l’attaccante realizza una pagina web progettata per imitare l’aspetto di un sito legittimo.
Logo, colori, struttura grafica e modalità di accesso possono essere riprodotti per convincere l’utente di trovarsi sul portale autentico. La pagina può quindi essere utilizzata per raccogliere credenziali o altre informazioni.
Una tecnica frequentemente associata a questo fenomeno è il typosquatting, che sfrutta domini molto simili a quelli originali, per esempio attraverso piccoli errori di digitazione, sostituzioni di caratteri o variazioni nella struttura del nome.
Spoofing della posizione
Le tecniche di questa categoria prendono di mira i sistemi che utilizzano segnali satellitari per determinare posizione, velocità e tempo.
GPS spoofing
Il GPS spoofing consiste nella trasmissione di segnali contraffatti progettati per imitare quelli provenienti dai satelliti.
Un ricevitore che interpreta tali segnali come autentici può calcolare una posizione, una velocità o un riferimento temporale errati. Il fenomeno può interessare non soltanto i sistemi GPS, ma più in generale i sistemi GNSS, che comprendono diverse costellazioni satellitari.
Le conseguenze possono essere particolarmente rilevanti nei sistemi di navigazione di droni, navi, veicoli e infrastrutture che utilizzano il posizionamento satellitare per funzioni operative.
Una minaccia che può combinare più tecniche
Le diverse forme di falsificazione non devono essere considerate necessariamente come fenomeni isolati. Un singolo attacco può combinare più tecniche contemporaneamente.
Per esempio, una campagna fraudolenta può utilizzare un mittente contraffatto per rendere credibile un’email, un sito web imitato per raccogliere le credenziali e tecniche di social engineering per spingere la vittima ad agire rapidamente.
La capacità di combinare differenti livelli di manipolazione rende particolarmente importante non affidarsi a un unico indicatore di autenticità, ma utilizzare più sistemi di verifica e diversi livelli di sicurezza.
Come riconoscere un attacco
Riconoscere un attacco di spoofing non è sempre semplice, perché la sua caratteristica principale consiste proprio nel creare un’apparenza di autenticità. Un’email può sembrare provenire da un’azienda conosciuta, una telefonata può mostrare un numero affidabile e un sito web può riprodurre fedelmente quello originale.
Per questo motivo non è sufficiente basarsi sull’aspetto della comunicazione o sul nome visualizzato. È necessario valutare più elementi e, quando possibile, verificare l’identità della fonte attraverso un canale indipendente.
Prestare attenzione alle richieste insolite
Uno dei primi segnali da considerare è il contenuto della comunicazione. Richieste di password, codici OTP, dati bancari, pagamenti o trasferimenti di denaro dovrebbero essere valutate con particolare cautela, soprattutto quando vengono accompagnate da un senso di urgenza.
Anche una richiesta apparentemente proveniente da un contatto conosciuto merita una verifica se presenta modalità insolite rispetto alle comunicazioni abituali.
Controllare mittente, numero e dominio
Il nome visualizzato non costituisce necessariamente una prova dell’identità reale del mittente.
Nel caso delle email è quindi opportuno controllare con attenzione l’indirizzo completo e il dominio utilizzato. Piccole variazioni, caratteri aggiunti o sostituiti e domini molto simili a quelli autentici possono indicare un tentativo di impersonificazione.
Per le telefonate, invece, il numero visualizzato sullo schermo non deve essere considerato una garanzia di autenticità. In caso di richieste sensibili è preferibile interrompere la conversazione e contattare l’organizzazione utilizzando un numero reperito autonomamente da una fonte ufficiale.
Verificare i collegamenti e il sito web
Prima di inserire credenziali o altri dati personali, è importante controllare l’indirizzo della pagina visitata.
Un sito contraffatto può avere un aspetto praticamente identico a quello originale, ma utilizzare un dominio differente. È quindi opportuno verificare attentamente il nome del dominio e prestare attenzione a errori di digitazione, caratteri insoliti o indirizzi eccessivamente complessi.
La presenza del lucchetto nella barra del browser, inoltre, non dimostra da sola che il sito sia legittimo: indica principalmente che la connessione utilizza HTTPS e che la comunicazione con quel dominio è cifrata.
Non fidarsi soltanto dell’apparenza
Logo, colori, firma, numero telefonico e nome dell’organizzazione possono essere riprodotti o manipolati. Anche una comunicazione grammaticalmente corretta e graficamente professionale può essere fraudolenta.
Un principio fondamentale consiste quindi nel non considerare un singolo elemento come prova sufficiente dell’identità. L’affidabilità deve essere valutata attraverso più segnali indipendenti.
Utilizzare un secondo canale di verifica
Quando una comunicazione richiede un’azione importante, la verifica attraverso un canale indipendente rappresenta una delle strategie più efficaci.
Per esempio, se si riceve un messaggio che invita a effettuare un pagamento, è preferibile accedere autonomamente al servizio attraverso l’applicazione o il sito ufficiale, senza utilizzare il collegamento contenuto nel messaggio.
Allo stesso modo, se arriva una telefonata apparentemente proveniente dalla banca, è possibile interrompere la chiamata e ricontattare l’istituto utilizzando i recapiti ufficiali.
I controlli tecnici
Non tutte le forme di falsificazione possono essere riconosciute dall’utente. Alcune richiedono strumenti specifici di analisi e monitoraggio.
Nelle reti aziendali si possono utilizzare firewall, sistemi IDS/IPS, strumenti di monitoraggio del traffico e meccanismi di autenticazione per individuare anomalie nella comunicazione tra dispositivi.
Per la posta elettronica protocolli e sistemi come DKIM e DMARC permettono ai server di effettuare controlli sull’autenticità e sull’origine dei messaggi.
In ambito DNS, meccanismi come DNSSEC possono contribuire a verificare l’autenticità delle risposte DNS e a ridurre il rischio di manipolazioni.
Quando un dubbio deve diventare un campanello d’allarme
Non sempre è possibile stabilire immediatamente se una comunicazione sia autentica. Tuttavia, la combinazione di urgenza, richiesta di informazioni riservate, identità apparentemente affidabile e modalità di contatto insolita dovrebbe essere considerata un importante campanello d’allarme.
In caso di dubbio, la scelta più sicura è non rispondere, non aprire collegamenti e non fornire informazioni fino a quando l’identità dell’interlocutore non sia stata verificata attraverso un canale indipendente.
I rischi dello spoofing
Le conseguenze della falsificazione dell’identità digitale dipendono dalla tecnica utilizzata, dal sistema coinvolto e dall’obiettivo dell’attacco. In molti casi, tuttavia, la manipolazione dell’identità rappresenta il primo passaggio di una catena più ampia, finalizzata a ottenere informazioni, denaro o accesso a sistemi protetti.
Furto di dati e credenziali
Una comunicazione apparentemente proveniente da una fonte affidabile può indurre l’utente a fornire password, codici di autenticazione, dati personali o informazioni finanziarie. Questi dati possono essere successivamente utilizzati per accedere agli account o realizzare ulteriori frodi.
Frodi finanziarie
Telefonate, email e SMS contraffatti possono essere utilizzati per convincere una persona a effettuare pagamenti, modificare coordinate bancarie o autorizzare operazioni. L’apparente identità dell’interlocutore aumenta la probabilità che la richiesta sia considerata autentica.
Intercettazione delle comunicazioni
Quando la manipolazione riguarda una rete locale o alcuni meccanismi di comunicazione, l’attaccante può cercare di deviare il traffico verso il proprio dispositivo. In determinate condizioni questo può consentire l’intercettazione o la modifica dei dati trasmessi.
Compromissione dei sistemi
Una fonte falsificata può essere utilizzata per aggirare controlli insufficienti e ottenere un punto di accesso a una rete o a un servizio. Una volta compromesso un sistema, l’attaccante può tentare di raggiungere altre risorse.
Conseguenze per aziende e infrastrutture
Per un’organizzazione, gli effetti possono comprendere perdita di dati, interruzione dei servizi, danni economici e reputazionali. Nei sistemi industriali, nei trasporti e nelle infrastrutture critiche, la manipolazione di informazioni di rete o di posizione può inoltre produrre conseguenze operative più gravi.
La pericolosità di queste tecniche deriva quindi soprattutto dalla loro capacità di trasformare una falsa identità in un punto di ingresso verso informazioni, persone e sistemi.

