Il ransomware è una delle minacce informatiche più pericolose per aziende, istituzioni e utenti privati, perché può impedire l’accesso a file, sistemi e servizi digitali, trasformando i dati informatici in uno strumento di ricatto. Il termine deriva dall’unione delle parole inglesi ransom, cioè riscatto, e malware, software malevolo.
Un attacco ransomware può iniziare attraverso un’e-mail di phishing, una vulnerabilità non corretta, credenziali compromesse o altri meccanismi di accesso ai sistemi. Una volta ottenuto un punto d’ingresso, l’attaccante può cercare di estendere il controllo all’interno della rete e compromettere un numero crescente di dispositivi e risorse.
Nelle forme tradizionali, il ransomware rendeva i dati inutilizzabili attraverso la cifratura e richiedeva un pagamento per ottenere la presunta chiave di decrittazione. Le campagne più moderne hanno però introdotto strategie di estorsione basate anche sulla sottrazione dei dati, minacciandone la pubblicazione o la vendita.
Il ransomware non rappresenta quindi soltanto un problema tecnico, ma una minaccia complessa che coinvolge sicurezza informatica, continuità operativa, protezione dei dati e gestione del rischio. Comprendere come si sviluppa un attacco e quali misure possono ridurne la probabilità e l’impatto è fondamentale per costruire una strategia efficace di cybersicurezza.
Come funziona un attacco ransomware
Un attacco ransomware non consiste semplicemente nell’esecuzione di un programma che cifra i file. Nelle campagne più sofisticate si tratta di un processo nel quale i criminali informatici cercano inizialmente di ottenere l’accesso a un sistema, aumentare progressivamente i propri privilegi e raggiungere le risorse più importanti della rete. Solo successivamente è avviata l’azione di cifratura o di sottrazione dei dati.
Le modalità possono variare in funzione dell’obiettivo e della tipologia di ransomware utilizzata, ma un attacco può essere descritto attraverso una sequenza di fasi: accesso iniziale, compromissione, acquisizione dei privilegi, movimento laterale, preparazione dell’attacco, cifratura dei dati ed estorsione.
Accesso iniziale
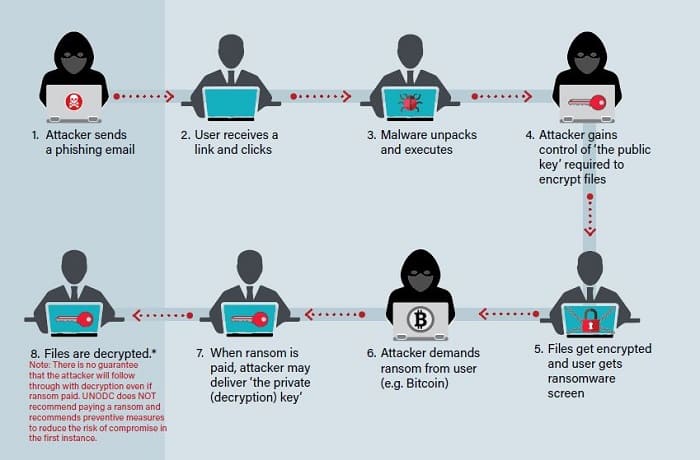
fasi di un attacco ransomware
La prima fase consiste nell’ottenere un punto di ingresso nell’infrastruttura informatica della vittima. Gli aggressori possono sfruttare tecniche di phishing e ingegneria sociale, credenziali compromesse, vulnerabilità presenti nei software oppure servizi esposti su Internet e non adeguatamente protetti.
In alcuni casi l’utente è indotto ad aprire un collegamento o un allegato malevolo; in altri, l’accesso può avvenire sfruttando una vulnerabilità tecnica. Le campagne rivolte alle organizzazioni possono inoltre prendere di mira account privilegiati o sistemi utilizzati per l’accesso remoto.
L’obiettivo iniziale non è necessariamente quello di cifrare immediatamente i dati. Ottenere un primo accesso permette infatti all’attaccante di stabilire una presenza all’interno della rete e valutare le possibilità di espandere la compromissione.
Compromissione e persistenza
Una volta ottenuto l’accesso, l’attaccante cerca di mantenere il controllo del sistema anche nel caso in cui il primo punto di ingresso venga chiuso. Questa fase è definita persistenza.
Si possono ricercare informazioni sulle configurazioni del sistema, account disponibili e risorse accessibili. L’aggressore tenta inoltre di comprendere quali dispositivi e servizi siano presenti nell’ambiente compromesso.
La permanenza all’interno della rete può durare anche a lungo prima che sia eseguita la fase finale dell’attacco. Questo rende il ransomware particolarmente insidioso: la scoperta dell’infezione può avvenire soltanto quando il processo di cifratura è già iniziato.
Escalation dei privilegi
Un account compromesso non garantisce necessariamente un controllo completo dell’infrastruttura. Pertanto gli aggressori possono cercare di ottenere privilegi più elevati, sfruttando configurazioni errate, credenziali ottenute durante l’intrusione o vulnerabilità presenti nei sistemi.
L’aumento dei privilegi consente di accedere a un numero maggiore di risorse e rendere possibile la compromissione di server, dispositivi e account appartenenti ad altri utenti.
Questa fase evidenzia l’importanza del principio del privilegio minimo: ogni account dovrebbe disporre esclusivamente delle autorizzazioni necessarie per svolgere le proprie funzioni. Limitare i privilegi riduce infatti la possibilità che la compromissione di un singolo account si trasformi in un attacco esteso all’intera organizzazione.
Movimento laterale
Dopo aver ottenuto un livello di accesso sufficiente, l’attaccante può cercare di spostarsi da un sistema all’altro all’interno della rete tramite un “movimento laterale”.
L’obiettivo è raggiungere dispositivi e risorse di maggiore valore, come server, database, sistemi di backup o infrastrutture che contengono informazioni aziendali importanti.
Il movimento laterale rappresenta una fase fondamentale degli attacchi ransomware moderni perché permette di trasformare una compromissione inizialmente circoscritta in un problema che coinvolge un’intera infrastruttura informatica.
La segmentazione della rete e il controllo degli accessi possono contribuire a limitare questa propagazione, impedendo che tutti i sistemi siano direttamente raggiungibili da un dispositivo compromesso.
Individuazione e preparazione dell’attacco
Prima di procedere con la fase distruttiva, gli aggressori effettuano una ricognizione dell’ambiente compromesso per individuare quali dati e sistemi abbiano maggiore valore come documenti aziendali, database, software gestionali, server applicativi e altri servizi essenziali per la continuità operativa.
Si può rivolgere attenzione anche ai sistemi di backup, poiché la loro indisponibilità rende più difficile il ripristino dell’organizzazione.
In questa fase si possono disattivare o aggirare alcuni meccanismi di sicurezza. L’obiettivo è creare le condizioni affinché l’azione finale produca il massimo impatto possibile.
Cifratura dei dati
La fase più caratteristica del ransomware è la cifratura dei dati. Il malware utilizza algoritmi crittografici per trasformare i file in una forma che non può essere normalmente utilizzata senza le informazioni necessarie alla loro decifratura.
Documenti, immagini, database e altri file possono diventare inaccessibili agli utenti e alle applicazioni che ne hanno bisogno. In un’organizzazione, la conseguenza può essere l’interruzione di interi processi produttivi o amministrativi.
La cifratura non rappresenta l’unica forma di danno. Nei ransomware moderni, infatti, l’attacco può essere accompagnato dalla sottrazione preventiva dei dati, che sono successivamente utilizzati come strumento di ricatto.
Estorsione e richiesta di riscatto
Una volta compromessi i sistemi, gli aggressori comunicano alla vittima le proprie richieste attraverso una nota di riscatto. In genere è richiesto un pagamento, spesso mediante criptovalute, in cambio della promessa di fornire uno strumento o una chiave per recuperare l’accesso ai dati.
Nei casi di doppia estorsione, la richiesta economica è accompagnata dalla minaccia di pubblicare o rendere disponibili i dati sottratti. La pressione sulla vittima diventa quindi duplice: da una parte è compromessa la disponibilità delle informazioni, dall’altra viene messa a rischio la loro riservatezza.
Il pagamento del riscatto, tuttavia, non garantisce il recupero dei dati né impedisce necessariamente la loro divulgazione. Per questo motivo la prevenzione, la capacità di rilevare tempestivamente l’intrusione e la disponibilità di backup affidabili rappresentano elementi fondamentali della sicurezza contro il ransomware.
Dall’infezione al danno sistemico
L’evoluzione degli attacchi ransomware mostra quindi come il fenomeno non debba essere interpretato come una semplice infezione di un singolo computer. Un attacco sofisticato può coinvolgere identità digitali, reti, server, applicazioni, database e sistemi di backup, producendo conseguenze sull’intera organizzazione.
Si può sintetizzare la sequenza come:
accesso iniziale → persistenza → escalation dei privilegi → movimento laterale → individuazione delle risorse → sottrazione dei dati → cifratura → estorsione.
Comprendere questa catena di eventi è essenziale per progettare una strategia di difesa efficace. La sicurezza non deve infatti concentrarsi esclusivamente sul momento in cui compare la richiesta di riscatto, ma deve cercare di interrompere l’attacco ransomware nelle sue fasi iniziali, attraverso autenticazione forte, aggiornamento dei sistemi, segmentazione della rete, monitoraggio continuo e backup adeguatamente protetti.
Come il ransomware riesce a entrare nei sistemi
Il ransomware può raggiungere un sistema informatico attraverso diverse modalità. Non esiste infatti un’unica porta d’ingresso, ma gli aggressori scelgono il punto più vulnerabile dell’infrastruttura o il comportamento dell’utente che può essere maggiormente sfruttato.
Nelle organizzazioni, l’accesso iniziale può avvenire attraverso tecniche di ingegneria sociale, vulnerabilità software, credenziali compromesse, servizi esposti su Internet o sistemi appartenenti a fornitori e partner. Una volta superata la prima barriera, l’attaccante può cercare di estendere progressivamente la propria presenza nella rete.
Phishing e ingegneria sociale
Il phishing rappresenta una delle modalità più conosciute per ottenere un accesso iniziale. L’attaccante invia un messaggio apparentemente legittimo, cercando di convincere il destinatario a compiere un’azione che favorisca la compromissione del sistema.
Il messaggio può imitare quello di un’azienda, di un servizio online o di una persona conosciuta e contenere un collegamento o un allegato apparentemente innocuo. L’obiettivo può essere quello di ottenere credenziali, indurre l’utente a installare un software malevolo oppure condurlo verso una pagina fraudolenta.
Il ransomware sfrutta quindi non soltanto le vulnerabilità tecnologiche, ma anche il fattore umano. Per questo motivo la formazione degli utenti costituisce una componente essenziale della sicurezza informatica.
Vulnerabilità nei software
Un’altra porta d’ingresso è rappresentata dalle vulnerabilità di sicurezza presenti nei sistemi operativi, nelle applicazioni, nei dispositivi di rete o nei servizi utilizzati dall’organizzazione.
Quando si scopre una vulnerabilità, il produttore può distribuire una correzione attraverso un aggiornamento. Se il software non viene aggiornato tempestivamente, la vulnerabilità può rimanere disponibile per essere sfruttata.
Il problema diventa particolarmente rilevante nelle organizzazioni che utilizzano numerosi sistemi differenti, perché mantenere un inventario aggiornato e applicare rapidamente le patch richiede una gestione strutturata.
La gestione delle vulnerabilità rappresenta quindi uno degli elementi fondamentali nella prevenzione degli attacchi ransomware.
Credenziali compromesse
Il ransomware può entrare nei sistemi anche attraverso credenziali rubate o compromesse. Password riutilizzate, credenziali sottratte attraverso campagne di phishing o informazioni provenienti da precedenti violazioni possono consentire agli aggressori di accedere a servizi legittimi.
Questa modalità è insidiosa perché l’accesso può apparire inizialmente come un normale collegamento effettuato da un utente autorizzato.
L’utilizzo di password robuste e uniche, insieme all’autenticazione a più fattori (MFA), può ridurre significativamente il rischio associato alla compromissione delle credenziali.
Servizi di accesso remoto
Anche i sistemi che consentono di accedere a una rete da remoto possono diventare un obiettivo. Si devono configurare servizi di desktop remoto, VPN (Virtual Private Network) e altre piattaforme di accesso e proteggerli correttamente, soprattutto quando sono raggiungibili attraverso Internet.
Un servizio esposto non costituisce automaticamente una vulnerabilità, ma una configurazione debole, credenziali compromesse o software non aggiornato possono aumentare la superficie d’attacco.
Per questo motivo è importante limitare gli accessi remoti alle sole persone e risorse necessarie, applicare sistemi di autenticazione forte e monitorare i tentativi di accesso anomali.
Software e strumenti di terze parti
Un’organizzazione raramente utilizza esclusivamente un software sviluppato internamente. Sistemi gestionali, piattaforme cloud, applicazioni professionali e servizi forniti da aziende esterne possono diventare parte dell’infrastruttura informatica.
Questa dipendenza introduce il rischio associato alla supply chain, cioè alla catena di fornitura tecnologica. Se un fornitore è compromesso, l’attaccante può cercare di sfruttare la relazione esistente con i suoi clienti per raggiungere ulteriori sistemi.
La sicurezza deve quindi estendersi oltre i confini dell’organizzazione e comprendere anche la valutazione dei fornitori, la gestione degli accessi e il controllo delle connessioni con sistemi esterni.
Dispositivi e sistemi non adeguatamente protetti
Computer, server, dispositivi mobili e apparecchiature connesse alla rete possono rappresentare ulteriori punti di ingresso quando non sono correttamente configurati o aggiornati.
Il rischio aumenta quando sono utilizzati sistemi obsoleti, software non più supportati oppure dispositivi per i quali non vengono applicate regolarmente le correzioni di sicurezza.
Anche l’Internet of Things (IoT) può ampliare la superficie d’attacco di un’organizzazione, soprattutto quando numerosi dispositivi connessi sono gestiti senza adeguati controlli di sicurezza.
Fattore umano
Nelle infrastrutture dotate di tecnologie di sicurezza avanzate, il comportamento degli utenti rimane un elemento importante. Un attaccante può cercare di sfruttare fiducia, urgenza, paura o distrazione per convincere una persona a compiere un’azione rischiosa.
La sicurezza informatica non può quindi essere affidata esclusivamente a antivirus e firewall. La formazione periodica del personale, capacità di riconoscere messaggi sospetti e procedure chiare per segnalare eventuali incidenti contribuiscono a ridurre la probabilità che un tentativo di intrusione abbia successo.
Una modalità d’attacco ransomware sempre più ampia
Le modalità di ingresso del ransomware mostrano come la sicurezza di un’organizzazione dipenda da numerosi elementi contemporaneamente. Utenti, applicazioni, credenziali, dispositivi, servizi cloud, sistemi di accesso remoto e fornitori possono diventare parte della superficie d’attacco.
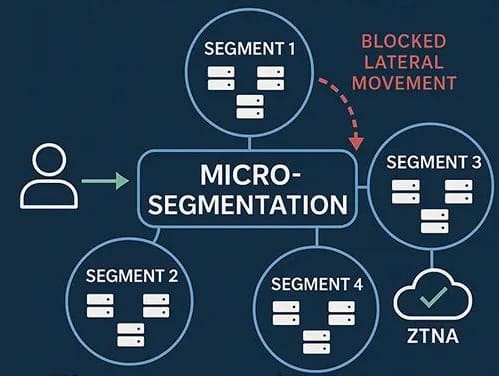
segmentazione della rete
Pertanto la difesa efficace non consiste nell’affidarsi a un’unica tecnologia, ma nell’adottare un approccio multilivello che combini aggiornamenti, autenticazione forte, controllo degli accessi, segmentazione della rete, monitoraggio e formazione del personale.
Ridurre i punti di ingresso significa infatti diminuire le opportunità offerte agli aggressori e, soprattutto, aumentare la probabilità di intercettare l’attacco prima che possa trasformarsi in una compromissione estesa dell’intera infrastruttura.
Doppia e tripla estorsione nell’attacco ransomware
Il ransomware ha subito una profonda evoluzione. I moderni attacchi non si limitano più a cifrare i dati e chiedere un riscatto per renderli nuovamente accessibili. Sempre più spesso, prima della cifratura, i criminali informatici sottraggono una quantità significativa di informazioni riservate, trasformando i dati rubati in un ulteriore strumento di ricatto.
Questa evoluzione ha originato modelli di doppia e tripla estorsione, nei quali gli aggressori combinano diverse forme di pressione sulla vittima.
Doppia estorsione
Nel modello della doppia estorsione, l’attaccante combina due minacce differenti. Da una parte cifra i sistemi o i dati, impedendone il normale utilizzo; dall’altra esfiltra informazioni riservate e minaccia di renderle pubbliche se la vittima non accetta le richieste economiche.
I dati sottratti possono comprendere documenti aziendali, informazioni finanziarie, dati relativi ai dipendenti, informazioni commerciali o altri contenuti riservati. La minaccia della loro divulgazione introduce quindi una seconda forma di danno, legata non più soltanto alla disponibilità delle informazioni, ma anche alla loro riservatezza.
Questo modello rende meno efficace una strategia basata esclusivamente sui backup. Un’organizzazione che dispone di copie integre dei propri dati può infatti riuscire a ripristinare i sistemi senza pagare per la loro decifratura, ma potrebbe comunque essere sottoposta a ricatto attraverso la minaccia di pubblicazione dei dati sottratti.
La doppia estorsione dimostra quindi come il ransomware sia passato da una minaccia principalmente orientata alla disponibilità dei dati a un fenomeno che coinvolge contemporaneamente disponibilità e riservatezza.
Pubblicazione dei dati
Per rendere credibile la minaccia, i gruppi criminali possono utilizzare siti clandestini o altri canali online per pubblicizzare le violazioni e diffondere informazioni sulle organizzazioni colpite.
Si può utilizzare il Dark Web come uno degli ambienti nei quali sono pubblicati annunci relativi alle vittime e, in alcuni casi, porzioni dei dati sottratti. La divulgazione può provocare conseguenze particolarmente gravi quando le informazioni riguardano clienti, dipendenti, fornitori o attività strategiche.
La pressione esercitata sulla vittima non riguarda quindi soltanto i costi tecnici del ripristino. Possono entrare in gioco anche danni reputazionali, perdita della fiducia dei clienti, conseguenze legali e obblighi derivanti dalla normativa sulla protezione dei dati.
Tripla estorsione
Con la tripla estorsione, gli aggressori aggiungono un’ulteriore leva di pressione alle due precedenti. Oltre a cifrare i sistemi e minacciare la pubblicazione dei dati sottratti, possono cercare di esercitare pressione direttamente su clienti, dipendenti, partner commerciali o altri soggetti collegati alla vittima.
L’obiettivo è ampliare il numero delle persone o delle organizzazioni coinvolte nelle conseguenze dell’attacco. Se la vittima principale non accetta le richieste, gli aggressori possono minacciare di coinvolgere anche soggetti terzi, aumentando la pressione economica e reputazionale.
La tripla estorsione evidenzia una trasformazione importante del ransomware: l’attacco non è più concepito esclusivamente come un’intrusione contro un singolo sistema, ma come una forma di ricatto che può sfruttare l’intera rete di relazioni dell’organizzazione colpita.
Dal blocco dei file al ricatto multilivello
La progressiva diffusione della doppia e tripla estorsione ha trasformato profondamente il modello economico del ransomware. La semplice cifratura dei file rappresenta ormai soltanto una delle possibili armi a disposizione degli aggressori.
Un attacco moderno può contemporaneamente compromettere la disponibilità dei sistemi, sottrarre informazioni riservate e creare un rischio per altri soggetti collegati alla vittima.
Pertanto la difesa dal ransomware non può basarsi soltanto sulla possibilità di recuperare i dati attraverso un backup. I backup rimangono fondamentali per garantire la continuità operativa, ma devono essere affiancati da misure finalizzate a prevenire l’esfiltrazione dei dati, proteggere le identità digitali, limitare i movimenti all’interno della rete e individuare rapidamente comportamenti anomali.
L’evoluzione verso la doppia e tripla estorsione mostra dunque come il ransomware sia diventato una minaccia multidimensionale, nella quale dati, sistemi e relazioni commerciali possono trasformarsi contemporaneamente in strumenti di pressione.
Come difendersi dal ransomware
La difesa contro il ransomware non si basa su un singolo software, ma segue il principio della difesa in profondità (Defense in Depth): una combinazione di misure preventive e sistemi di protezione sovrapposti, progettati per ridurre la probabilità di compromissione e limitare i danni qualora un attacco riesca a superare le prime barriere.
Strategie di prevenzione
Una prima linea di difesa è rappresentata dall’autenticazione a più fattori (MFA), particolarmente importante per gli accessi remoti, le VPN, i servizi cloud e gli account con privilegi elevati. Anche qualora una password venga compromessa, un secondo fattore di autenticazione può impedire l’accesso non autorizzato.
Fondamentale è inoltre il patch management, cioè l’aggiornamento sistematico dei sistemi operativi, delle applicazioni e dei dispositivi di rete. Le vulnerabilità già note e non corrette possono infatti rappresentare una porta d’ingresso per gli aggressori.
Un ruolo altrettanto importante è svolto dalla formazione del personale. La Security Awareness aiuta gli utenti a riconoscere phishing, messaggi sospetti e tentativi di social engineering. A queste misure deve aggiungersi il principio del minimo privilegio, secondo il quale ogni utente e applicazione dovrebbe disporre esclusivamente delle autorizzazioni necessarie.
Strategie di mitigazione del ransomware
regola 3-2-1-1
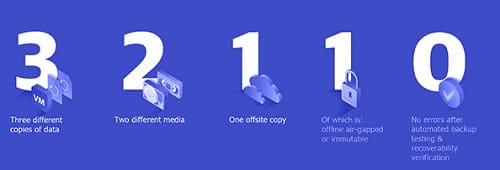
La disponibilità di backup affidabili è essenziale per garantire il ripristino dopo un attacco. La strategia 3-2-1-1 prevede tre copie dei dati, conservate su almeno due supporti differenti, con almeno una copia fuori sede e una copia offline o immutabile. Quest’ultima è particolarmente importante perché i ransomware possono tentare di compromettere anche i sistemi di backup accessibili dalla rete.
Anche la segmentazione della rete e le architetture basate sui principi dello Zero Trust contribuiscono a limitare il movimento laterale del malware. Separare adeguatamente sistemi e risorse riduce la possibilità che la compromissione di un dispositivo si estenda all’intera infrastruttura.
Infine, le soluzioni EDR (Endpoint Detection and Response) e XDR (Extended Detection and Response) permettono di monitorare il comportamento dei sistemi e individuare attività anomale. Possono, ad esempio, rilevare comportamenti compatibili con una cifratura massiva dei file e consentire una risposta tempestiva.
La sicurezza contro il ransomware richiede quindi un approccio multilivello: prevenire l’accesso, rilevare rapidamente le anomalie, contenere la propagazione e garantire la possibilità di ripristinare i sistemi.

