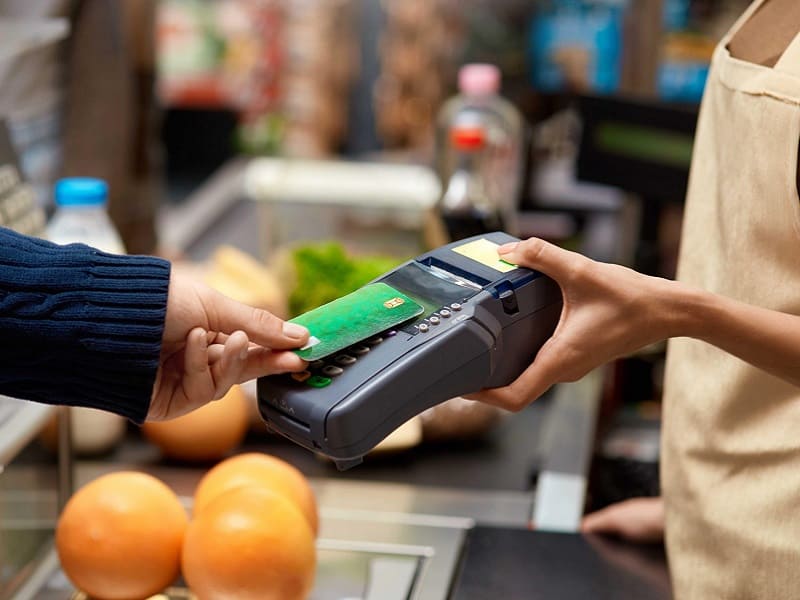
I pagamenti contactless hanno trasformato il modo di effettuare gli acquisti, rendendo possibile pagare beni e servizi semplicemente avvicinando una carta, uno smartphone o uno smartwatch a un terminale POS. Una tecnologia che fino a pochi anni fa appariva innovativa è oggi diventata una modalità di pagamento quotidiana, utilizzata nei negozi, nei supermercati, nei trasporti pubblici e in numerosi servizi che possono essere interessati da alcune forme di frodi con carte di pagamento.
Alla base dei pagamenti contactless vi è soprattutto la tecnologia NFC (Near Field Communication), che permette lo scambio di informazioni tra dispositivi posti a distanza molto ravvicinata. Nel caso delle carte di pagamento, la comunicazione avviene tra il chip della carta e il terminale, mentre smartphone e smartwatch possono utilizzare anche sistemi di autenticazione integrati nel dispositivo.
La rapidità della transazione è uno dei principali vantaggi del contactless, ma la sua diffusione ha fatto nascere anche interrogativi sulla sicurezza dei dati e delle transazioni. Il semplice fatto che la carta possa comunicare con un terminale senza essere inserita fisicamente può infatti far pensare alla possibilità di intercettare le informazioni trasmesse. La diffusione dei pagamenti contactless ha reso le transazioni più rapide e pratiche, ma ha anche introdotto nuove questioni di sicurezza, inserendosi nel più ampio fenomeno delle frodi con le carte di pagamento.
Per comprendere quanto siano realmente sicuri i pagamenti contactless è quindi necessario conoscere il funzionamento della tecnologia, i sistemi di protezione utilizzati e i principali rischi associati a questa forma di pagamento.
Che cosa sono i pagamenti contactless
I pagamenti contactless sono transazioni elettroniche che non richiedono l’inserimento fisico della carta nel terminale di pagamento. La carta è semplicemente avvicinata al POS, che riconosce il dispositivo e avvia la comunicazione necessaria per autorizzare la transazione.
La tecnologia è basata su una comunicazione a corto raggio e non richiede che la carta sia collegata a una rete mobile o a Internet. È il terminale a gestire la comunicazione con l’infrastruttura del circuito di pagamento e, quando necessario, con la banca che deve autorizzare la transazione.
Il contactless può essere utilizzato non soltanto con le tradizionali carte bancarie, ma anche attraverso smartphone e smartwatch, nei quali le carte vengono registrate all’interno di un portafoglio digitale.
Come funzionano i pagamenti contactless
I pagamenti contactless si basano sulla comunicazione a corto raggio tra il dispositivo di pagamento e il terminale POS. Nel caso di una carta, il processo combina un fenomeno fisico, che permette di alimentare il microchip senza contatto, e una comunicazione digitale attraverso la quale vengono scambiati i dati necessari per autorizzare la transazione. Con smartphone e smartwatch il principio è simile, ma il dispositivo dispone di una propria alimentazione e può utilizzare ulteriori sistemi di sicurezza.
Il processo completo si svolge in tempi molto brevi e comprende diverse fasi: dalla generazione del campo elettromagnetico alla comunicazione tra i dispositivi, fino all’autenticazione e all’autorizzazione del pagamento.
Generazione del campo elettromagnetico
Il processo inizia quando il POS attiva il proprio sistema di comunicazione contactless. Il terminale genera un campo elettromagnetico a corto raggio alla frequenza di 13,56 MHz, utilizzata dalla tecnologia NFC (Near Field Communication).
La comunicazione NFC è progettata per funzionare a distanza molto ravvicinata, generalmente nell’ordine di pochi centimetri. Questa caratteristica consente di stabilire un collegamento intenzionale tra il dispositivo di pagamento e il terminale, evitando che la comunicazione avvenga normalmente con dispositivi molto più lontani.
La distanza ridotta non costituisce però, da sola, una garanzia di sicurezza: la protezione della transazione dipende soprattutto dai protocolli utilizzati, dalla crittografia e dai sistemi di autenticazione.
Alimentazione e accoppiamento induttivo
Quando una carta contactless viene avvicinata al POS, l’antenna integrata nella carta interagisce con il campo elettromagnetico prodotto dal terminale. La carta è infatti un dispositivo passivo e può utilizzare l’energia ricevuta per alimentare temporaneamente il proprio microchip.
Questo fenomeno è possibile grazie all’accoppiamento induttivo tra le antenne dei due dispositivi. L’energia trasferita è sufficiente ad attivare il chip e a consentirgli di rispondere alle richieste del terminale.
La situazione è diversa quando il pagamento viene effettuato con smartphone o smartwatch. Questi dispositivi dispongono di una propria batteria e utilizzano l’antenna NFC per comunicare con il POS. In questo caso l’NFC non deve quindi fornire l’energia necessaria al funzionamento dell’intero dispositivo, ma permette lo scambio di informazioni necessario alla transazione.
Dialogo tra carta e POS
Una volta stabilita la comunicazione, il POS e il chip della carta iniziano uno scambio di informazioni secondo protocolli standardizzati. Tra i messaggi utilizzati nei sistemi di pagamento basati sugli standard Europay, MasterCard e VISA (EMV) rientrano le APDU (Application Protocol Data Units), che permettono ai dispositivi di inviare comandi e ricevere risposte.
Il terminale può identificare le applicazioni di pagamento disponibili sulla carta e selezionare quella necessaria per elaborare la transazione. Successivamente vengono scambiati i dati richiesti dal protocollo di pagamento e vengono effettuate le verifiche necessarie.
Questa fase non consiste quindi in una semplice trasmissione del numero della carta. Il chip partecipa attivamente all’elaborazione della transazione e può produrre informazioni crittografiche specifiche per quell’operazione.
Autenticazione, crittografia e autorizzazione
La fase più importante dal punto di vista della sicurezza riguarda l’autenticazione della transazione. I sistemi di pagamento EMV utilizzano meccanismi crittografici attraverso i quali il chip genera un crittogramma dinamico, legato ai dati della specifica operazione e a informazioni riservate custodite nel sistema.
Questo elemento contribuisce a impedire che i dati relativi a una transazione possano essere semplicemente registrati e riutilizzati per crearne un’altra. Il risultato crittografico viene quindi trasmesso insieme agli altri dati necessari all’elaborazione del pagamento.
Nel caso di smartphone e smartwatch, si possono utilizzare token di pagamento, che sostituiscono il numero effettivo della carta nelle transazioni effettuate attraverso un portafoglio digitale. Il dispositivo può anche richiedere l’autenticazione dell’utente mediante impronta digitale, riconoscimento del volto o codice personale.
Dopo lo scambio dei dati, la richiesta di pagamento viene inoltrata attraverso l’infrastruttura del circuito e degli intermediari finanziari. Si effettuano i controlli previsti, tra cui la verifica dell’autenticità della transazione e della disponibilità necessaria, quando richiesta. L’esito è quindi restituito al terminale, che comunica al cliente se il pagamento è stato approvato o rifiutato.
L’intero processo, pur coinvolgendo numerosi sistemi, si conclude normalmente in pochi secondi e appare all’utente come un semplice gesto: avvicinare il dispositivo al POS.
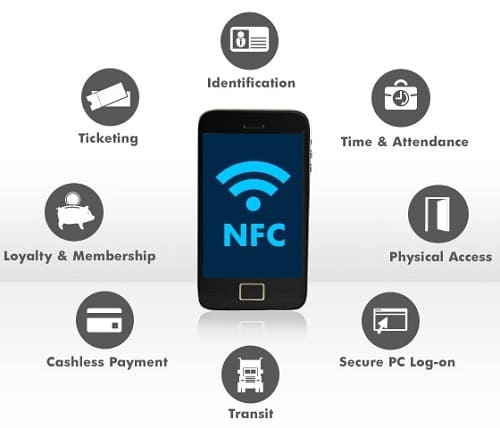
La tecnologia NFC
La NFC (Near Field Communication) è una tecnologia di comunicazione wireless a corto raggio che permette a due dispositivi compatibili di scambiarsi dati quando vengono avvicinati a pochi centimetri di distanza. È strettamente collegata alla famiglia delle tecnologie RFID (Radio-Frequency Identification) e utilizza, nei sistemi NFC a 13,56 MHz, principi di accoppiamento elettromagnetico in campo vicino.
La caratteristica distintiva dell’NFC è proprio la distanza operativa molto ridotta. A differenza di tecnologie come Wi-Fi e Bluetooth, progettate per comunicare a distanze maggiori, l’NFC è pensata per uno scambio intenzionale e ravvicinato tra dispositivi.
I principi fisici della comunicazione NFC
tecnologia NFC
Il funzionamento dell’NFC si basa, nei collegamenti a campo vicino, sull’accoppiamento induttivo. Il POS genera un campo magnetico alternato attraverso la propria antenna, costituita da una o più spire conduttrici. Quando una carta contactless viene avvicinata, il campo magnetico attraversa l’antenna presente nella carta e induce una tensione elettrica.
Questo principio può essere paragonato a quello di un trasformatore elettrico senza nucleo ferromagnetico, nel quale le due antenne svolgono il ruolo degli avvolgimenti e l’aria costituisce il mezzo attraverso cui avviene l’accoppiamento.
Nel caso di una carta passiva, l’energia ricevuta dal campo del POS permette di alimentare temporaneamente il microchip. La carta può quindi rispondere al terminale modificando il proprio carico elettrico sull’antenna. Queste variazioni, rilevate dal POS, permettono di codificare e trasmettere le informazioni.
Le modalità di funzionamento dell’NFC
L’NFC non è utilizzato esclusivamente per i pagamenti. La tecnologia prevede diverse modalità operative.
Nella modalità di emulazione della carta (Card Emulation), uno smartphone o un altro dispositivo compatibile può comportarsi, dal punto di vista del terminale, come una carta contactless. È la modalità utilizzata dai principali sistemi di pagamento mobile.
Nella modalità Reader/Writer, invece, un dispositivo attivo come uno smartphone legge o scrive informazioni contenute in un NFC tag, un piccolo dispositivo passivo che può essere integrato, per esempio, in etichette, manifesti, tessere o altri oggetti.
La terza modalità è la Peer-to-Peer, nella quale due dispositivi NFC possono comunicare direttamente tra loro. Questa modalità ha avuto un ruolo soprattutto nelle prime applicazioni, mentre oggi molte funzioni di condivisione e comunicazione tra dispositivi utilizzano sistemi differenti.
Perché la distanza ravvicinata è importante
La comunicazione a pochi centimetri costituisce una caratteristica fondamentale dell’NFC. Per stabilire il collegamento è infatti necessario avvicinare intenzionalmente i dispositivi, riducendo la possibilità di comunicazioni accidentali.
La distanza ravvicinata contribuisce anche a ridurre la superficie di attacco, ma non deve essere considerata una garanzia assoluta contro le intercettazioni. Un eventuale attacco richiederebbe condizioni tecniche particolari e un dispositivo adeguatamente posizionato, mentre la sicurezza effettiva della transazione dipende soprattutto dai protocolli, dalla crittografia e dai sistemi di autenticazione utilizzati.
Un’altra caratteristica riguarda la gestione di più dispositivi presenti contemporaneamente nel campo del lettore. I protocolli NFC prevedono meccanismi di anticollisione che permettono al terminale di individuare e selezionare correttamente il dispositivo con cui comunicare. Per questo motivo, quando nel portafoglio sono presenti più carte contactless, è possibile che il POS non riesca a stabilire correttamente la comunicazione e richieda di avvicinare una sola carta.
La combinazione tra distanza molto breve, protocolli di comunicazione dedicati e sistemi crittografici rende l’NFC particolarmente adatta ai pagamenti contactless, nei quali rapidità e sicurezza devono coesistere.
Pagamenti contactless con carta, smartphone e smartwatch
Il pagamento contactless può essere effettuato attraverso strumenti differenti, anche se il principio generale rimane simile.
carta contactless
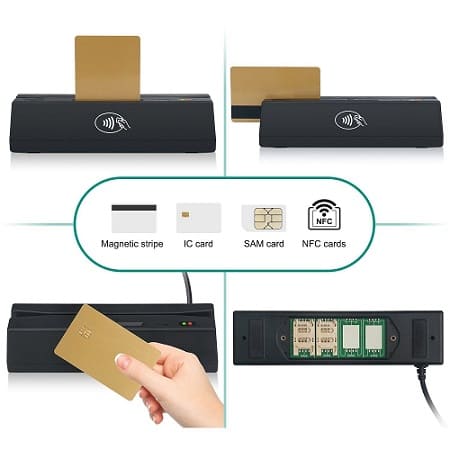
Con una carta contactless, il chip comunica direttamente con il POS quando si avvicina la carta avvicinata al terminale. Si può effettuare lo stesso tipo di pagamento attraverso uno smartphone, utilizzando un portafoglio digitale nel quale è stata registrata la carta bancaria.
Gli smartphone introducono ulteriori sistemi di sicurezza, come il riconoscimento biometrico, il codice di sblocco o altri meccanismi di autenticazione. In questo modo, anche se il dispositivo viene smarrito, l’accesso alle carte memorizzate può essere protetto.
Gli smartwatch possono funzionare in maniera analoga, permettendo di effettuare una transazione direttamente dal polso. In questo caso il dispositivo deve essere precedentemente configurato e protetto attraverso i sistemi di autenticazione previsti.
Che cosa succede durante una transazione contactless
Dal punto di vista dell’utente, un pagamento contactless sembra quasi istantaneo: basta avvicinare la carta o lo smartphone al POS e attendere il segnale acustico che conferma l’operazione. In realtà, in pochi secondi si susseguono diverse comunicazioni tra il dispositivo di pagamento, il terminale, il circuito della carta e gli intermediari finanziari.
Dalla carta al POS
La transazione inizia quando si avvicina la carta contactless, lo smartphone o lo smartwatch al terminale. Il POS attiva la comunicazione NFC e, nel caso di una carta passiva, il campo elettromagnetico permette di alimentare temporaneamente il microchip attraverso l’accoppiamento induttivo.
Si stabilisce quindi una comunicazione tra i dispositivi: il POS identifica il sistema di pagamento utilizzabile e la carta fornisce le informazioni necessarie per procedere con la transazione. Nel caso dei pagamenti con smartphone o smartwatch, il dispositivo utilizza le credenziali di pagamento digitali precedentemente configurate.
La generazione del crittogramma
Il POS comunica alla carta o al dispositivo i dati necessari per elaborare l’operazione, tra cui l’importo della transazione. Il chip di pagamento utilizza quindi le informazioni ricevute insieme a dati interni e a una chiave crittografica riservata per generare un crittogramma dinamico.
Questo elemento è fondamentale per la sicurezza: il crittogramma è associato alla specifica transazione e contribuisce a dimostrare che l’operazione proviene da un dispositivo di pagamento autentico. Non si tratta quindi di una semplice password che può essere riutilizzata per effettuare un’altra operazione.
Nei pagamenti effettuati attraverso un wallet digitale possono essere utilizzati token di pagamento, che permettono di non esporre direttamente il numero effettivo della carta durante la transazione.
Dal POS alla banca
Terminato lo scambio wireless, il POS trasmette la richiesta di pagamento attraverso la rete utilizzata dal terminale. La richiesta raggiunge l’acquirer, cioè l’intermediario che gestisce i pagamenti per conto dell’esercente, ed è instradata verso il circuito di pagamento appropriato.
La richiesta può quindi raggiungere la banca che ha emesso la carta, definita issuer. Vengono effettuati i controlli previsti dal sistema di pagamento, che possono riguardare l’autenticità della transazione, la disponibilità di fondi o credito e la presenza di eventuali anomalie o indicatori di frode.
L’esito di queste verifiche è quindi trasmesso lungo la catena di pagamento fino al terminale dell’esercente.
L’autorizzazione e la conclusione del pagamento
Se la richiesta è approvata, il POS riceve la risposta di autorizzazione e comunica immediatamente l’esito al cliente attraverso il display e il caratteristico segnale acustico. A seconda delle impostazioni dell’esercente, può essere stampata una ricevuta oppure può essere inviata una ricevuta digitale.
Anche lo smartphone può mostrare una conferma della transazione e, se sono attivate le notifiche della banca o del sistema di pagamento, può arrivare un avviso dell’operazione. La notifica, tuttavia, è un’informazione aggiuntiva per l’utente e non costituisce la conferma tecnica che autorizza il pagamento.
Dal gesto di avvicinare una carta al POS si passa quindi, in pochi secondi, attraverso comunicazione NFC, elaborazione crittografica, rete di pagamento e autorizzazione bancaria. La rapidità percepita dall’utente è il risultato di una complessa infrastruttura digitale che lavora quasi interamente in modo automatico.
Rischi e possibili frodi nei pagamenti contactless
La sicurezza dei pagamenti contactless dipende dall’insieme di diverse tecnologie e procedure, non soltanto dall’NFC. La comunicazione a distanza ravvicinata costituisce una prima barriera, ma la protezione della transazione coinvolge anche il chip della carta, i sistemi crittografici, il circuito di pagamento e i sistemi antifrode degli intermediari finanziari.
Un elemento importante è rappresentato dai dati dinamici associati alle transazioni. Le informazioni utilizzate per autorizzare un pagamento non sono semplicemente una copia riutilizzabile dei dati della carta, ma comprendono elementi che contribuiscono a rendere ogni operazione distinta.
La tecnologia NFC, la crittografia e i sistemi di autenticazione rendono i pagamenti contactless progettati per resistere a numerose forme di frode ma non sono privi di rischi. I tentativi di attacco possono sfruttare sia le caratteristiche tecniche della comunicazione wireless sia, soprattutto, il comportamento dell’utente.
Intercettazione dei dati e relay attack
Uno dei possibili rischi è l’intercettazione della comunicazione NFC. Un dispositivo opportunamente configurato potrebbe tentare di rilevare i segnali scambiati tra una carta e un terminale. Tuttavia, la sola raccolta delle comunicazioni non permette normalmente di ricostruire una carta o di riutilizzare semplicemente i dati per effettuare una nuova transazione.
frodi nei pagamenti contactless
I sistemi di pagamento basati su EMV utilizzano infatti meccanismi crittografici e dati dinamici associati alla singola operazione. Per questo motivo, anche quando alcune informazioni sono intercettate, il loro riutilizzo fraudolento è fortemente ostacolato.
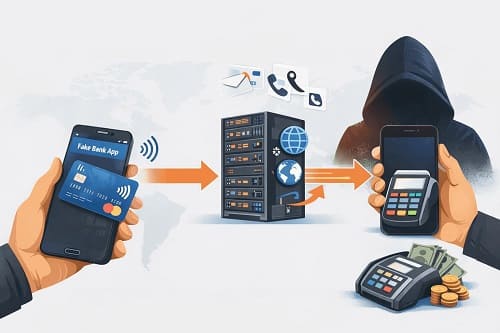
Più sofisticato è il relay attack, nel quale l’aggressore cerca di fare da intermediario tra la carta della vittima e un terminale di pagamento. Un dispositivo posto vicino alla carta acquisisce le comunicazioni e le trasferisce in tempo reale a un secondo dispositivo collocato vicino al POS. In questo modo il terminale può credere di comunicare direttamente con la carta, mentre in realtà il segnale è inoltrato attraverso un collegamento intermedio.
Si tratta di un attacco complesso, che richiede strumenti specifici, sincronizzazione e condizioni favorevoli. Non rappresenta quindi il normale scenario di rischio per chi utilizza quotidianamente una carta contactless, ma dimostra che la breve distanza dell’NFC non costituisce da sola una protezione assoluta.
Terminali fraudolenti e manipolazione del pagamento
Un’altra possibilità riguarda l’utilizzo improprio di terminali POS o la manipolazione delle procedure di pagamento. In teoria, un terminale fraudolento potrebbe essere utilizzato per tentare di addebitare una somma senza che l’utente ne comprenda immediatamente la natura.
L’ipotesi di un malintenzionato che avvicina semplicemente un POS portatile alla tasca di una persona è spesso descritta come una sorta di “borsaiolo digitale”. Nella realtà, una frode di questo tipo non è così semplice: il terminale deve essere associato a un esercente e la transazione deve rispettare le regole previste dal circuito di pagamento.
È quindi più importante prestare attenzione a ciò che viene visualizzato sul terminale prima di avvicinare la carta, soprattutto quando l’importo non è immediatamente evidente.
Un rischio più concreto può derivare dalla manipolazione dell’utente. In un ambiente affollato, per esempio, una persona potrebbe essere indotta con la fretta o la distrazione ad approvare un pagamento senza controllare attentamente l’importo. La sicurezza del contactless dipende quindi anche dalla verifica che la somma visualizzata sul POS corrisponda effettivamente all’acquisto.
Social engineering e furto delle credenziali nei pagamenti contactless
Molte frodi online associate ai pagamenti digitali non attaccano direttamente la tecnologia NFC, ma cercano di convincere l’utente a consegnare volontariamente le informazioni necessarie per autorizzare un’operazione. È il principio alla base dell’ingegneria sociale.
Un esempio è rappresentato da phishing e smishing rivolti agli utenti dei wallet digitali. La vittima può ricevere un messaggio apparentemente proveniente dalla propria banca o da un servizio di pagamento, nel quale è segnalato un problema con la carta e si richiede di verificarne i dati.
Il collegamento conduce a una pagina fraudolenta che imita quella della banca o del servizio originale. Il truffatore può cercare di ottenere il numero della carta, le credenziali e altri dati necessari per associare lo strumento di pagamento a un nuovo dispositivo.
In alcuni casi viene richiesto anche un codice OTP ricevuto tramite SMS o un’altra forma di autenticazione. Fornire quel codice al truffatore può consentire di completare una procedura che l’utente credeva destinata alla sicurezza del proprio conto, ma che in realtà sta autorizzando un’operazione fraudolenta.
Per questo motivo una delle principali regole di sicurezza consiste nel non comunicare mai codici OTP, password o codici di autenticazione a chi li richiede tramite telefono, SMS, email o messaggi, anche quando il mittente sembra essere la propria banca.
I pagamenti contactless possono essere coinvolti in tentativi di distrazione al momento dell’acquisto. Un malintenzionato potrebbe cercare di confondere il cliente, modificare le condizioni della transazione o indurlo a confermare un’operazione diversa da quella prevista. Anche in questo caso la tecnologia non costituisce il vero bersaglio: l’attacco sfrutta soprattutto la disattenzione della persona.
La sicurezza dei pagamenti contactless dipende quindi da più livelli: protezione tecnologica, sistemi antifrode e comportamento consapevole dell’utente. Nessuno di questi elementi, preso singolarmente, è sufficiente; è la loro combinazione a rendere più difficile la realizzazione di una frode.

