Le frodi con carte di pagamento hanno registrato una crescita significativa parallelamente alla diffusione di una società sempre più digitale e orientata ai pagamenti cashless. L’utilizzo quotidiano di carte di credito, debito e strumenti di pagamento digitali ha infatti trasformato anche il crimine finanziario, rendendo il furto dei dati e la sottrazione di denaro attività sempre più tecnologiche, sofisticate e scalabili.
Le modalità con cui sono realizzate queste frodi sono numerose e possono colpire momenti diversi della transazione. Alcune richiedono il possesso fisico della carta o l’interazione con dispositivi come ATM e terminali POS, come avviene nello skimming e nella clonazione. Altre si verificano invece negli acquisti online, nelle cosiddette operazioni Card Not Present (CNP), nelle quali il criminale utilizza i dati della carta senza averne materialmente la disponibilità.
Un ruolo sempre più importante è inoltre svolto dalle frodi basate sull’ingegneria sociale, nelle quali il bersaglio principale non è la tecnologia ma l’utente. Attraverso phishing, smishing e vishing, i truffatori cercano di convincere la vittima a fornire credenziali, codici di sicurezza o ad autorizzare direttamente un’operazione fraudolenta.
Di fronte a queste minacce, banche e operatori dei pagamenti hanno sviluppato sistemi di sicurezza sempre più avanzati, basati sull’autenticazione forte, sul monitoraggio delle transazioni e sull’intelligenza artificiale per individuare comportamenti anomali. La lotta alle frodi con carte di pagamento rappresenta quindi una sfida in continua evoluzione, nella quale tecnologia, sicurezza informatica e consapevolezza degli utenti devono procedere di pari passo.
Che cosa sono le frodi con carte di pagamento
Le frodi con carte di pagamento consistono nell’utilizzo illecito, ingannevole o non autorizzato di una carta di credito, di debito o prepagata, oppure dei dati e delle credenziali ad essa collegati, per effettuare acquisti, transazioni finanziarie o prelievi di denaro senza il consenso del legittimo titolare.
Il fenomeno comprende situazioni molto diverse tra loro. La frode può infatti derivare dal furto o dallo smarrimento della carta, ma anche dalla compromissione dei suoi dati senza che il supporto fisico venga sottratto. In questi casi il criminale può entrare in possesso del numero della carta, della data di scadenza e del codice di sicurezza attraverso tecniche di skimming, attacchi informatici, violazioni di database o altre modalità di acquisizione illecita delle informazioni.
codice OTP
Un ulteriore elemento riguarda le credenziali utilizzate per autorizzare i pagamenti. PIN, password, codici OTP e altri fattori di autenticazione possono diventare oggetto di furto attraverso tecniche di ingegneria sociale, nelle quali la vittima viene indotta a rivelare informazioni che normalmente non fornirebbe.
La caratteristica distintiva delle frodi moderne è quindi la capacità di combinare strumenti tecnologici e manipolazione del comportamento umano. La carta fisica non costituisce necessariamente il bersaglio. Spesso ciò che interessa al truffatore sono i dati, le credenziali o l’accesso agli strumenti digitali che permettono di effettuare una transazione.
Per questo motivo, comprendere le frodi con carte di pagamento significa considerare l’intero processo del pagamento, dalla protezione della carta e dei suoi dati fino all’autenticazione della transazione.
Principali tipologie di frodi con carte di pagamento
Si possono realizzare frodi con carte di pagamento realizzare attraverso tecniche molto diverse. Esse sfruttano vulnerabilità tecnologiche, sistemi di pagamento compromessi o la manipolazione degli utenti. Alcune colpiscono direttamente la carta o i terminali di pagamento, mentre altre mirano ai dati e alle credenziali necessari per effettuare una transazione.
Skimming
Lo skimming consiste nella cattura illecita dei dati della carta attraverso dispositivi applicati o integrati abusivamente in lettori legittimi, come quelli presenti negli ATM o nei terminali di pagamento.
Gli skimmer possono acquisire soprattutto i dati della banda magnetica e, in alcuni casi, la raccolta delle informazioni viene accompagnata da tecniche finalizzate a ottenere il PIN, come l’utilizzo di telecamere nascoste o tastiere sovrapposte. Questa tecnica può consentire successivamente di utilizzare i dati sottratti per realizzare transazioni fraudolente o tentare la clonazione della carta.
Clonazione delle carte
clonazione delle carte di pagamento
La clonazione delle carte di pagamento consiste nella realizzazione di una carta contraffatta utilizzando dati illecitamente acquisiti dalla carta originale. Storicamente questo fenomeno è stato strettamente associato alla banda magnetica, mentre le moderne carte con chip EMV hanno reso molto più difficile replicare le informazioni necessarie per effettuare transazioni con chip. La clonazione rimane tuttavia un problema soprattutto nei contesti in cui vengono ancora accettate transazioni basate sulla banda magnetica.
Frodi negli acquisti online
Le frodi Card Not Present (CNP) avvengono quando il criminale utilizza i dati della carta senza averne la disponibilità fisica. Numero della carta, scadenza e codice di sicurezza possono essere ottenuti attraverso phishing, violazioni informatiche, malware o altri sistemi di sottrazione dei dati.
Una volta acquisiti, possono essere utilizzati per effettuare acquisti fraudolenti. Tra le tecniche utilizzate dai criminali rientra anche il card testing. Con esso vengono verificate piccole transazioni per controllare se una carta compromessa è ancora utilizzabile.
Web skimming e Magecart
Il web skimming rappresenta una particolare forma di attacco rivolta ai siti di commercio elettronico. I criminali compromettono il codice della pagina di pagamento, direttamente o attraverso componenti di terze parti, inserendo script capaci di intercettare i dati immessi dall’utente durante il checkout.
Gli attacchi comunemente associati al nome Magecart hanno mostrato come la compromissione di un sito possa trasformarsi in una fonte di dati per numerose frodi successive.
Frodi contactless
pagamenti contactless
I pagamenti contactless utilizzano la tecnologia NFC per consentire una transazione senza inserire fisicamente la carta nel terminale. Il semplice avvicinamento della carta non permette normalmente di trasferire liberamente i dati necessari per clonarla.
Tuttavia, come ogni sistema di pagamento, anche il contactless può essere coinvolto in frodi, soprattutto attraverso l’uso illecito di carte sottratte, terminali compromessi o tecniche di ingegneria sociale. I sistemi di pagamento prevedono inoltre specifici meccanismi di autenticazione e controllo del rischio per limitare le operazioni fraudolente.
Furto o compromissione delle credenziali
Le frodi possono derivare anche dal furto delle credenziali di accesso ai servizi bancari e ai sistemi di pagamento. Malware come i keylogger possono registrare ciò che viene digitato sul dispositivo, mentre le violazioni dei database aziendali possono esporre grandi quantità di dati personali e finanziari.
Le informazioni sottratte possono successivamente essere utilizzate direttamente oppure combinate con altri dati per realizzare attacchi più mirati.
Phishing, smishing e vishing
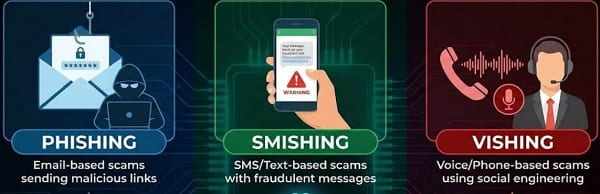
phishing, smishing e vishing
Una parte rilevante delle frodi moderne sfrutta la manipolazione psicologica dell’utente. Nel phishing i truffatori utilizzano soprattutto e-mail e pagine web contraffatte; nello smishing ricorrono agli SMS o ad altri messaggi; nel vishing, invece, utilizzano telefonate nelle quali si fingono operatori bancari o altri soggetti affidabili. L’obiettivo è ottenere dati personali, credenziali o codici di autenticazione oppure convincere la vittima ad autorizzare un’operazione.
Manomissione di ATM e POS
ATM e terminali POS possono diventare a loro volta bersagli di manipolazioni. Oltre allo skimming, gli sportelli automatici possono essere oggetto di tecniche come il cash trapping, che impedisce l’erogazione delle banconote dopo un prelievo, mentre i sistemi informatici collegati ai POS possono essere compromessi per intercettare informazioni relative alle transazioni.
Questi attacchi mostrano come la sicurezza dei pagamenti dipenda non soltanto dalla carta, ma dall’intera infrastruttura tecnologica che gestisce la transazione.
Principali tecniche utilizzate nelle frodi con carte di pagamento
L’evoluzione delle frodi con le carte di pagamento è caratterizzata da una progressiva dematerializzazione dell’attacco. Se in passato il criminale doveva spesso impossessarsi fisicamente della carta, oggi può ottenere lo stesso risultato sottraendo dati, credenziali e codici di autenticazione oppure compromettendo i sistemi che gestiscono le transazioni. L’obiettivo non è quindi necessariamente la carta in sé, ma sempre più spesso l’identità finanziaria della vittima e l’infrastruttura digitale che rende possibile il pagamento.
Malware finanziari

malware
Una delle tecniche consiste nell’utilizzo di malware progettati per sottrarre informazioni finanziarie dai dispositivi degli utenti. Keylogger e spyware possono registrare le informazioni digitate o raccogliere dati presenti sul dispositivo, mentre alcuni trojan bancari sono progettati per intercettare le attività legate ai servizi finanziari. Particolarmente insidiosi sono i malware mobili capaci di simulare le schermate delle applicazioni bancarie o di interferire con i messaggi utilizzati per l’autenticazione.
Pagine contraffatte e spoofing
Un’altra tecnica molto diffusa consiste nella creazione di pagine web che imitano siti e servizi legittimi. I cosiddetti phishing kit permettono di realizzare rapidamente copie contraffatte di portali bancari, servizi di pagamento o siti di e-commerce. A questa tecnica si affiancano il look-alike domain e il typosquatting. Essi sfruttano indirizzi web molto simili a quelli autentici per indurre l’utente a inserire dati personali, credenziali o informazioni della carta.
Ingegneria sociale
Le frodi possono essere realizzate anche senza compromettere direttamente un dispositivo. L’ingegneria sociale sfrutta infatti paura, urgenza, fiducia e autorevolezza per convincere la vittima a compiere un’azione che favorisce il truffatore. Una telefonata apparentemente proveniente dalla banca, per esempio, può indurre l’utente a comunicare un codice OTP o ad autorizzare inconsapevolmente una transazione fraudolenta.
Furto e commercio dei dati
Dietro molte frodi esiste inoltre una vera e propria filiera del cybercrimine. I dati delle carte possono essere sottratti attraverso violazioni di sicurezza (data breach), malware o compromissioni di servizi online e successivamente utilizzati direttamente oppure scambiati in circuiti criminali. In questo modo il furto dei dati può trasformarsi in un’attività organizzata nella quale soggetti diversi si occupano dell’acquisizione, della vendita e dell’utilizzo delle informazioni.
Attacchi alle infrastrutture di pagamento
Le tecniche più sofisticate possono infine colpire direttamente siti di e-commerce, software, servizi di terze parti e sistemi che partecipano all’elaborazione dei pagamenti. Le vulnerabilità delle applicazioni o delle API possono essere sfruttate per accedere illecitamente ai dati o alterare il funzionamento dei servizi.
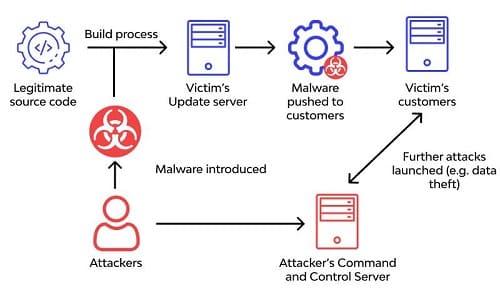
come funziona un Supply Chain Attack
Particolare importanza assumono anche gli attacchi alla supply chain, nei quali la compromissione di un fornitore o di un componente software utilizzato da numerosi siti può consentire di estendere l’attacco a un numero molto elevato di esercizi commerciali.
Queste tecniche mostrano come le frodi moderne siano diventate sempre più distribuite e difficili da individuare, combinando spesso tecnologia, sottrazione dei dati e manipolazione dell’utente.
Frodi con carte fisiche e frodi online
Le frodi con carte di pagamento possono essere distinte, in senso generale, in frodi che coinvolgono fisicamente la carta o i terminali e frodi che avvengono prevalentemente attraverso i canali digitali. La differenza più evidente riguarda quindi la presenza materiale dello strumento di pagamento, anche se nella realtà le due modalità possono sovrapporsi.
Nelle frodi fisiche, il criminale può impossessarsi della carta attraverso un furto o uno smarrimento oppure intervenire direttamente sui dispositivi utilizzati per il pagamento, come ATM e POS. Lo skimming, per esempio, permette di acquisire illecitamente dati della carta attraverso un lettore manipolato. In questi casi l’elemento fisico mantiene un ruolo centrale e l’attacco è generalmente legato a uno specifico luogo o dispositivo.
Le frodi online, invece, rientrano spesso nelle operazioni Card Not Present (CNP), nelle quali la carta non viene presentata fisicamente al terminale. Il criminale può utilizzare dati come il numero della carta, la data di scadenza e il codice di sicurezza, ottenuti attraverso diverse tecniche di sottrazione delle informazioni. L’assenza della carta fisica rende possibile effettuare transazioni anche a grande distanza.
Scala dell’attacco
Un’altra differenza riguarda la scala dell’attacco. Una frode fisica tende a coinvolgere una carta, una persona o uno specifico terminale. Un attacco digitale, invece, può essere automatizzato e raggiungere un numero molto elevato di vittime. I dati sottratti possono inoltre essere trasferiti rapidamente attraverso reti criminali internazionali, rendendo più complessa l’individuazione dei responsabili.
Cambiano infine anche le strategie di difesa. Le frodi fisiche possono sfruttare caratteristiche della banda magnetica, dispositivi manomessi o il furto della carta; quelle online devono invece confrontarsi con autenticazione forte, sistemi antifrode, 3D Secure e monitoraggio delle transazioni.
La distinzione tra i due modelli non è tuttavia assoluta: una carta fisica compromessa può fornire i dati necessari per una successiva frode online, creando un collegamento diretto tra mondo fisico e mondo digitale.
Come prevenire le frodi con carte di pagamento
La prevenzione delle frodi con carte di pagamento richiede una combinazione di attenzione dell’utente, protezione dei dispositivi e utilizzo corretto dei sistemi di sicurezza messi a disposizione dagli operatori finanziari. Nessuna misura, considerata singolarmente, è sufficiente a eliminare completamente il rischio. La sicurezza dipende dalla capacità di riconoscere comportamenti anomali e di utilizzare correttamente gli strumenti di autenticazione.
Proteggere la carta e i suoi dati
La carta dovrebbe essere custodita con attenzione e non lasciata incustodita. È importante inoltre non comunicare a terzi il numero della carta, il PIN, il CVV o i codici di autenticazione, soprattutto attraverso telefono, SMS o e-mail. Le banche e gli operatori dei pagamenti non richiedono normalmente la comunicazione dei codici OTP per annullare una transazione già predisposta.
Quando si utilizza un ATM o un POS, è opportuno verificare che il dispositivo non presenti alterazioni evidenti o componenti insoliti. Durante la digitazione del PIN è inoltre consigliabile proteggere la tastiera con una mano, evitando che il codice possa essere osservato o ripreso.
Prestare attenzione ai pagamenti online
Negli acquisti sul web è preferibile utilizzare siti affidabili e connessioni sicure, controllando attentamente l’indirizzo del sito prima di inserire i dati della carta. E-mail, SMS e messaggi che invitano con urgenza a verificare un conto o a effettuare un pagamento dovrebbero essere trattati con cautela, soprattutto quando contengono link.
Per gli acquisti online è inoltre utile preferire, quando disponibili, sistemi che prevedono autenticazione forte e ulteriori verifiche della transazione. L’attivazione delle notifiche permette di ricevere rapidamente informazioni sulle operazioni effettuate e di individuare più facilmente eventuali movimenti sospetti.
Proteggere dispositivi e credenziali
Computer e smartphone utilizzati per accedere ai servizi bancari devono essere mantenuti aggiornati e protetti. È importante installare applicazioni provenienti da fonti ufficiali, utilizzare password robuste e diverse tra loro e proteggere l’accesso ai dispositivi.
L’autenticazione a più fattori aggiunge un ulteriore livello di sicurezza, perché rende più difficile accedere a un servizio disponendo soltanto della password. Tuttavia, anche un codice OTP o un altro fattore di autenticazione non deve mai essere comunicato a chi lo richiede telefonicamente o tramite messaggio.
Controllare regolarmente le transazioni
Il controllo periodico dell’estratto conto e delle notifiche bancarie consente di individuare rapidamente operazioni non riconosciute, anche di importo molto ridotto. Piccoli addebiti possono infatti rappresentare un segnale di verifica di una carta compromessa.
In presenza di un’operazione sospetta è importante agire rapidamente, contattando la banca attraverso canali ufficiali. Si deve bloccare la carta quando necessario e seguendo le procedure previste per contestare la transazione.
La sicurezza dipende anche dall’utente
Le tecnologie antifrode possono individuare molte operazioni anomale, ma una parte significativa delle truffe sfrutta ancora la fiducia e la disattenzione delle persone. Per questo motivo, la consapevolezza dell’utente rimane una componente fondamentale della sicurezza dei pagamenti. Fermarsi davanti a una richiesta urgente, verificare l’identità dell’interlocutore e non condividere mai codici riservati può impedire che una frode venga portata a termine.
Strumenti tecnologici per la prevenzione
Accanto alle buone abitudini, alcuni strumenti tecnologici possono contribuire a ridurre il rischio di frode e limitare le conseguenze di un’operazione non autorizzata. I portafogli digitali, per esempio, possono utilizzare la tokenizzazione, sostituendo il numero effettivo della carta con un identificativo digitale e richiedendo l’autenticazione del dispositivo. Anche l’attivazione delle notifiche in tempo reale permette di individuare rapidamente eventuali movimenti anomali.
È inoltre possibile utilizzare i sistemi di autenticazione forte previsti per molti pagamenti online. Si può inoltre impostare, quando la banca lo consente, limiti di spesa e di prelievo adeguati alle proprie esigenze. Queste impostazioni possono ridurre l’eventuale perdita economica nel caso in cui i dati della carta vengano compromessi.
I portacarte con schermatura RFID possono essere utilizzati come ulteriore precauzione, ma non rappresentano una difesa generale contro le frodi. Le moderne transazioni contactless prevedono infatti specifici meccanismi di sicurezza e il semplice avvicinamento di un lettore non consente normalmente di effettuare liberamente un pagamento.
Cosa fare in caso di frode
Se viene individuata un’operazione non riconosciuta, la tempestività è fondamentale. La prima azione consiste nel bloccare la carta attraverso l’applicazione della banca oppure utilizzando il numero ufficiale per le emergenze. È inoltre opportuno verificare gli altri movimenti recenti per individuare eventuali transazioni sospette.
Quando necessario, è possibile presentare denuncia alle autorità competenti e comunicare formalmente alla banca le operazioni che non si riconoscono, seguendo la procedura prevista dall’istituto per il disconoscimento delle transazioni. La normativa italiana ed europea prevede specifiche tutele per le operazioni di pagamento non autorizzate. Il diritto al rimborso, tuttavia, deve essere valutato alla luce delle circostanze concrete e degli eventuali obblighi di diligenza del cliente.
Dopo una frode è inoltre importante mettere in sicurezza gli account collegati, modificare le credenziali eventualmente compromesse. Bisogna prestare particolare attenzione a ulteriori telefonate, SMS o e-mail che potrebbero essere tentativi di ottenere altre informazioni. Una prima frode può infatti essere seguita da nuovi tentativi di ingegneria sociale, sfruttando la situazione di allarme della vittima.
L’evoluzione delle frodi con le carte di pagamento
L’evoluzione delle frodi con le carte di pagamento segue da vicino quella degli strumenti utilizzati per effettuare le transazioni. Nelle prime fasi, le frodi erano legate soprattutto al furto materiale della carta, alla falsificazione e alla manipolazione della banda magnetica. La diffusione delle carte con chip ha progressivamente rafforzato la sicurezza delle transazioni fisiche, spingendo i criminali a cercare nuove modalità di attacco.
Con la crescita dell’e-commerce e dei pagamenti digitali, il fenomeno si è progressivamente spostato nello spazio online. I dati delle carte hanno acquisito un valore autonomo e possono essere sottratti anche senza entrare in possesso dello strumento fisico. Violazioni dei database, malware e compromissioni dei siti di commercio elettronico hanno quindi ampliato enormemente la portata delle frodi.
Parallelamente, i criminali hanno sviluppato tecniche sempre più sofisticate di ingegneria sociale. Esse sfruttano la fiducia e la disattenzione degli utenti per ottenere credenziali e codici di autenticazione. La frode moderna può così combinare tecnologie informatiche, dati rubati e manipolazione psicologica.
Oggi il confine tra frode fisica e digitale è sempre più sfumato. La crescente diffusione dei portafogli digitali, dei pagamenti contactless e dell’autenticazione biometrica sta modificando nuovamente lo scenario, mentre l’intelligenza artificiale viene utilizzata sia per individuare comportamenti fraudolenti sia, potenzialmente, per rendere più credibili gli attacchi. La sicurezza dei pagamenti è quindi un processo dinamico, destinato a evolversi insieme alle tecnologie finanziarie e alle minacce informatiche

