
Lo spyware è un tipo di software malevolo progettato per raccogliere informazioni su un dispositivo e sulle attività dell’utente senza che questi ne sia consapevole. Il suo nome deriva dall’unione delle parole inglesi spy, spiare, e software, e descrive efficacemente la sua principale caratteristica: sorvegliare e raccogliere dati in modo clandestino.
A differenza di altre forme di malware, che possono avere come obiettivo la distruzione dei dati, il blocco dei sistemi o l’estorsione di denaro, lo spyware cerca soprattutto di rimanere nascosto mentre acquisisce informazioni. A seconda delle sue caratteristiche e dei privilegi ottenuti nel sistema, può raccogliere credenziali di accesso, dati personali, informazioni sulla navigazione, documenti e altre informazioni sensibili.
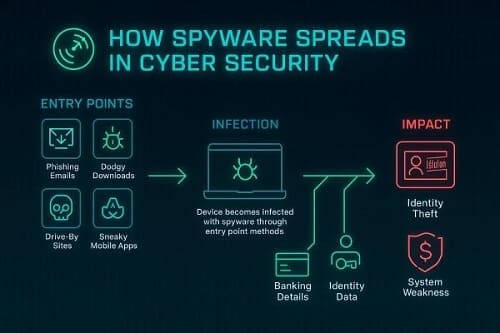
Lo spyware può colpire computer, smartphone e altri dispositivi connessi alla rete. La sua diffusione può avvenire attraverso programmi scaricati da fonti non affidabili, applicazioni apparentemente legittime, allegati e collegamenti presenti in messaggi fraudolenti oppure sfruttando vulnerabilità del software.
La minaccia non riguarda soltanto la sicurezza dei dispositivi, ma anche la protezione della privacy e dell’identità digitale. Un dispositivo compromesso può infatti trasformarsi in uno strumento di sorveglianza capace di fornire a soggetti non autorizzati informazioni sulle attività dell’utente.
Comprendere che cos’è lo spyware, come si diffonde, quali informazioni può raccogliere e come difendersi è quindi fondamentale per ridurre i rischi legati alla sicurezza informatica e utilizzare in modo più consapevole i dispositivi digitali.
Come si diffonde lo spyware
A differenza di altre minacce informatiche che possono provocare danni immediatamente visibili, lo spyware cerca di operare in modo discreto, evitando di attirare l’attenzione dell’utente. Per raggiungere questo obiettivo può sfruttare comportamenti poco prudenti, tecniche di ingegneria sociale e vulnerabilità dei dispositivi e delle applicazioni.
Download di software non affidabile
Come si diffonde lo spyware
Uno dei possibili canali di diffusione è rappresentato dal download di programmi provenienti da fonti non affidabili. Software gratuiti, versioni contraffatte di applicazioni o file distribuiti attraverso siti e piattaforme non ufficiali possono contenere componenti malevoli.
In alcuni casi lo spyware viene inserito all’interno di un programma apparentemente legittimo. L’utente, installando l’applicazione, può quindi autorizzare inconsapevolmente l’installazione del componente malevolo.
Phishing e ingegneria sociale
Un altro importante vettore è rappresentato da phishing e ingegneria sociale. Email, SMS e messaggi istantanei possono simulare comunicazioni provenienti da banche, aziende, corrieri o altri soggetti affidabili.
I messaggi possono contenere allegati o collegamenti dannosi che conducono al download di malware oppure a pagine progettate per indurre l’utente a fornire informazioni o installare un programma.
Siti compromessi e vulnerabilità
Anche la navigazione sul Web può esporre a rischi. Siti compromessi o appositamente predisposti possono tentare di sfruttare vulnerabilità presenti nel browser, nel sistema operativo o nei suoi componenti.
In determinate circostanze possono verificarsi attacchi definiti drive-by download, nei quali il download o l’esecuzione di codice malevolo avviene senza una normale procedura di installazione avviata consapevolmente dall’utente.
Applicazioni mobili
Anche smartphone e tablet possono essere colpiti. Applicazioni apparentemente legittime, soprattutto quando provenienti da fonti non ufficiali, possono nascondere funzioni di sorveglianza.
Una volta installate, possono cercare di ottenere permessi eccessivi rispetto alla loro funzione, aumentando il rischio di accesso non autorizzato a dati e informazioni personali.
Il ruolo dell’utente
In molti casi la diffusione dello spyware sfrutta quindi una combinazione di inganno, vulnerabilità tecniche e comportamenti poco prudenti. Aggiornare regolarmente i dispositivi, scaricare applicazioni da fonti affidabili e prestare attenzione a messaggi e collegamenti sospetti sono misure fondamentali per ridurre il rischio di infezione.
Quali informazioni può raccogliere
Una volta installato nel dispositivo, lo spyware può raccogliere informazioni sulle attività dell’utente e trasmetterle a soggetti non autorizzati. La quantità e il tipo di dati acquisibili dipendono dalle caratteristiche del programma, dai permessi ottenuti e dal livello di accesso raggiunto nel sistema.
Dati personali e credenziali

Quali informazioni può raccogliere
Uno degli obiettivi più importanti dello spyware è rappresentato dalle credenziali di accesso. Il malware può cercare password, nomi utente e altre informazioni utilizzate per accedere a posta elettronica, social network, servizi online e piattaforme di lavoro.
Alcune varianti possono inoltre cercare dati finanziari, come informazioni relative a carte di pagamento o servizi di home banking, aumentando il rischio di frodi e furti di identità.
Attività del browser
Lo spyware può monitorare la cronologia di navigazione, le ricerche effettuate e altri dati memorizzati dal browser. In determinate circostanze può inoltre tentare di sottrarre cookie e token di sessione, che possono consentire a un aggressore di sfruttare una sessione già autenticata senza dover necessariamente conoscere la password.
Questa capacità rende particolarmente importante proteggere browser, account e dispositivi all’interno delle strategie di cybersicurezza.
Comunicazioni e informazioni private
A seconda delle sue capacità, uno spyware può cercare di accedere a email, SMS, contatti, documenti e altre informazioni personali presenti nel dispositivo. Le varianti più sofisticate possono tentare di monitorare anche alcune comunicazioni effettuate attraverso applicazioni di messaggistica, soprattutto quando riescono a ottenere privilegi elevati.
In questo modo lo spyware può trasformare un dispositivo personale in uno strumento di sorveglianza, compromettendo gravemente la privacy dell’utente.
Posizione e attività del dispositivo
Gli spyware destinati ai dispositivi mobili possono cercare di raccogliere informazioni sulla posizione geografica, sulle reti utilizzate e sulle attività svolte attraverso lo smartphone.
Le versioni più avanzate possono, in determinate condizioni, tentare di accedere anche a microfono e fotocamera, trasformando il dispositivo in un possibile strumento di sorveglianza ambientale.
Un rischio per l’identità digitale
La raccolta combinata di credenziali, informazioni personali, dati di navigazione e altri elementi può consentire agli aggressori di costruire un profilo dettagliato della vittima. Questi dati possono essere utilizzati per furti di identità, frodi, ricatti o ulteriori attacchi informatici.
Lo spyware dimostra quindi come una minaccia informatica non debba necessariamente distruggere file o bloccare un computer per provocare danni. La semplice raccolta clandestina di informazioni può essere sufficiente a compromettere la sicurezza dell’utente nel cyberspazio.
Anche l’ingegneria sociale può avere un ruolo importante: le informazioni raccolte dallo spyware possono infatti essere utilizzate per rendere più credibili successive campagne di phishing e altri attacchi.
Conoscere quali dati possono essere sottratti è quindi fondamentale per comprendere i rischi dello spyware e adottare adeguate strategie di cybersicurezza.
Principali tipi di spyware
Lo spyware comprende strumenti diversi, caratterizzati dalla capacità di raccogliere informazioni e monitorare le attività dell’utente senza un’adeguata autorizzazione. Alcune categorie di malware svolgono funzioni tipiche dello spyware, mentre altre sono specializzate in particolari modalità di sorveglianza o di sottrazione dei dati.
Keylogger
I keylogger sono programmi in grado di registrare i tasti premuti dall’utente. Possono quindi acquisire password, credenziali, messaggi e altre informazioni digitate attraverso la tastiera.
La loro pericolosità deriva dal fatto che possono intercettare i dati prima che vengano elaborati o protetti da altri sistemi di sicurezza. Un keylogger può quindi essere utilizzato come componente di un attacco più ampio finalizzato alla sottrazione di credenziali.
Infostealer
Gli infostealer sono malware specializzati nella raccolta di informazioni presenti nei dispositivi. Possono cercare credenziali memorizzate nei browser, cookie, dati inseriti nei moduli di compilazione automatica e altre informazioni utili agli aggressori.
Questi programmi sono particolarmente pericolosi perché possono fornire materiale sufficiente per compromettere account e identità digitali e alimentare successivi attacchi informatici.
Trojan bancari
I trojan bancari sono malware progettati principalmente per sottrarre informazioni finanziarie e credenziali utilizzate nei servizi bancari online.
Alcune varianti possono modificare il comportamento del browser, intercettare le informazioni inserite dall’utente o utilizzare tecniche di web injection per alterare il contenuto visualizzato. In altri casi possono sfruttare l’ingegneria sociale per convincere la vittima a fornire direttamente i propri dati.
Stalkerware
Una forma particolarmente invasiva è rappresentata dallo stalkerware, software utilizzato per controllare clandestinamente le attività di una persona, spesso installato senza il suo consenso su smartphone o computer.
A seconda delle capacità del programma, può raccogliere informazioni sulla posizione, messaggi, contatti, fotografie e altre attività del dispositivo. Il suo utilizzo può trasformarsi quindi in una grave violazione della privacy e della sicurezza personale.
Spyware commerciale e strumenti di sorveglianza avanzata
Esistono inoltre strumenti di sorveglianza molto sofisticati, sviluppati e commercializzati per attività di investigazione o intelligence. Alcuni di questi software sono stati oggetto di controversie proprio per il rischio di utilizzo abusivo contro giornalisti, attivisti e altre persone.
Un esempio noto è Pegasus, sviluppato dalla società israeliana NSO Group. Si tratta di uno strumento di sorveglianza estremamente sofisticato, distinto però dallo spyware comune utilizzato nelle normali campagne criminali.
Una minaccia in continua evoluzione
Le diverse categorie possono inoltre essere combinate all’interno di attacchi più complessi. Un malware può, per esempio, utilizzare tecniche di keylogging per ottenere credenziali e successivamente sfruttare tali informazioni per compromettere altri account.
Per questo motivo la distinzione tra le varie tipologie è utile soprattutto dal punto di vista didattico: nel cyberspazio, le minacce possono infatti sovrapporsi e utilizzare contemporaneamente diverse tecniche di attacco.
Dal punto di vista della cybersicurezza, è quindi importante non concentrarsi soltanto sul nome del malware, ma comprendere quali dati può raccogliere, quali privilegi può ottenere e quali conseguenze può provocare.
Spyware e malware: qual è la differenza?
Nel linguaggio comune, i termini malware e spyware vengono talvolta utilizzati come sinonimi, ma indicano concetti differenti. Per comprenderne la relazione, è sufficiente considerare il malware come una grande categoria che comprende diverse tipologie di software malevolo.
Il termine malware deriva dall’unione di malicious e software e identifica programmi o codici progettati per compromettere un dispositivo, sottrarre informazioni, alterare il funzionamento di un sistema o compiere altre attività dannose.
Lo spyware è quindi una sottocategoria del malware, caratterizzata principalmente dalla capacità di raccogliere informazioni sulle attività dell’utente in modo clandestino. Il suo obiettivo non è necessariamente provocare danni visibili, ma osservare, acquisire e trasmettere dati senza autorizzazione.
Spyware e altre forme di malware
La differenza diventa più evidente confrontando lo spyware con altre categorie di malware. I virus sono programmi capaci di replicarsi inserendosi in altri file o programmi, mentre i worm possono propagarsi autonomamente attraverso le reti.
I ransomware, invece, hanno generalmente l’obiettivo di impedire l’accesso ai dati, spesso attraverso la loro cifratura, per chiedere un riscatto alla vittima. Lo spyware segue una strategia diversa: la sua efficacia dipende soprattutto dalla capacità di non essere scoperto.
Questa caratteristica può renderlo particolarmente insidioso. Un dispositivo compromesso potrebbe continuare a funzionare apparentemente in modo normale mentre il malware raccoglie informazioni in background.
Perché la distinzione è importante
Capire che lo spyware appartiene alla più ampia famiglia dei malware aiuta a comprendere meglio le diverse minacce presenti nel cyberspazio e a scegliere strategie adeguate di cybersicurezza.
La protezione non dipende da un unico strumento: aggiornamenti regolari, software di sicurezza affidabili, controllo delle applicazioni e dei relativi permessi e attenzione a phishing e ingegneria sociale contribuiscono a ridurre il rischio.
Lo spyware dimostra infatti che un attacco informatico non deve necessariamente distruggere file o bloccare un dispositivo per essere pericoloso: anche la sottrazione silenziosa di informazioni personali può rappresentare una grave compromissione della sicurezza digitale.
Come riconoscere la presenza di uno spyware
Individuare uno spyware può essere difficile perché questo tipo di malware è progettato per operare in modo discreto e cercare di non attirare l’attenzione dell’utente. Tuttavia, la sua attività può produrre alcuni segnali anomali che meritano attenzione. Nessuno di questi, preso singolarmente, permette però di confermare con certezza la presenza di un programma spia.
Rallentamenti e consumo anomalo delle risorse
Un primo possibile segnale è rappresentato da rallentamenti improvvisi e persistenti del computer o dello smartphone. Applicazioni che si avviano lentamente, blocchi frequenti o un utilizzo insolito del processore possono indicare la presenza di un processo in background, anche se possono dipendere da numerose altre cause.
Batteria e traffico dati
Sui dispositivi mobili è utile controllare eventuali consumi anomali della batteria o del traffico dati. Uno spyware che raccoglie e trasmette continuamente informazioni può aumentare l’attività del dispositivo. Anche in questo caso, però, un consumo elevato non costituisce una prova: applicazioni legittime, aggiornamenti e servizi di sincronizzazione possono produrre effetti simili.
Comportamenti insoliti del browser
Pop-up indesiderati, reindirizzamenti, estensioni sconosciute o modifiche non autorizzate al motore di ricerca possono indicare la presenza di software indesiderato. Questi sintomi possono tuttavia essere associati anche ad adware o ad altre forme di malware.
Attività sospette e problemi di sicurezza
Particolare attenzione va prestata ad accessi insoliti agli account, password modificate senza autorizzazione o codici di sicurezza ricevuti senza averli richiesti. Sono segnali che possono indicare la compromissione delle credenziali, anche se non necessariamente causata da spyware.
Su smartphone, inoltre, i sistemi operativi possono segnalare quando un’applicazione utilizza microfono o fotocamera. Un’attivazione inattesa merita un controllo dei permessi concessi alle applicazioni.
In presenza di più anomalie contemporaneamente, è opportuno effettuare una verifica di sicurezza del dispositivo, aggiornare il sistema operativo e controllare applicazioni, permessi e account. La tempestività è importante per limitare la possibile raccolta e trasmissione di dati personali.
Come proteggersi dallo spyware
La prevenzione rappresenta una delle strategie più efficaci contro lo spyware. Poiché questo malware cerca di operare senza farsi notare, è importante combinare strumenti tecnologici e comportamenti prudenti per ridurre il rischio di infezione.
Utilizzare software di sicurezza
Un antivirus e un sistema anti-malware affidabili, mantenuti costantemente aggiornati, possono individuare e bloccare molte forme di spyware. È comunque importante ricordare che nessuno strumento garantisce una protezione assoluta.
Le scansioni periodiche possono inoltre contribuire a individuare eventuali minacce già presenti nel dispositivo.
Scaricare software da fonti affidabili
metodi di protezione
Programmi e applicazioni dovrebbero essere scaricati preferibilmente da fonti ufficiali e affidabili. È invece opportuno evitare software piratati, versioni contraffatte e applicazioni provenienti da siti o marketplace sconosciuti.
Durante l’installazione è inoltre importante verificare attentamente i permessi richiesti dalle applicazioni. Un’applicazione dovrebbe avere accesso soltanto alle risorse realmente necessarie per svolgere la propria funzione.
Mantenere aggiornati dispositivi e applicazioni
Gli aggiornamenti di sicurezza correggono vulnerabilità che potrebbero essere sfruttate dai malware. Sistema operativo, browser e applicazioni dovrebbero quindi essere mantenuti aggiornati, preferibilmente attivando gli aggiornamenti automatici quando disponibili.
Prestare attenzione a phishing e ingegneria sociale
Molte infezioni iniziano con un comportamento indotto dall’aggressore. Email, SMS e messaggi contenenti collegamenti o allegati sospetti devono quindi essere trattati con cautela, anche quando sembrano provenire da aziende o persone conosciute.
Verificare il mittente e il contenuto del messaggio prima di cliccare può evitare numerosi attacchi.
Proteggere gli account
L’utilizzo di password uniche e robuste e di un password manager può ridurre il rischio legato al riutilizzo delle credenziali. È inoltre consigliabile attivare l’autenticazione a più fattori (MFA) sugli account che la supportano.
La MFA non rende un account invulnerabile, ma aggiunge un ulteriore livello di protezione nel caso in cui una password venga sottratta.
Controllare periodicamente il dispositivo
Una buona strategia di cybersicurezza prevede infine controlli regolari: applicazioni installate, permessi concessi, estensioni del browser, dispositivi collegati agli account e notifiche relative agli accessi.
Prevenire lo spyware significa quindi adottare una difesa multilivello, combinando aggiornamenti, strumenti di sicurezza, protezione degli account e soprattutto consapevolezza dei rischi presenti nel cyberspazio.
Spyware e smartphone
Gli smartphone contengono una quantità enorme di informazioni personali, comunicazioni, fotografie, credenziali e dati sulla posizione. Per questo motivo rappresentano un obiettivo particolarmente interessante per gli autori di spyware. La compromissione di un dispositivo mobile può infatti esporre non soltanto i dati archiviati, ma anche informazioni relative alle attività quotidiane dell’utente.
Spyware e stalkerware
Una particolare forma di sorveglianza abusiva è rappresentata dallo stalkerware, software utilizzato per controllare clandestinamente una persona. In alcuni casi viene installato da qualcuno che ha avuto accesso fisico allo smartphone e può consentire di raccogliere informazioni sulle chiamate, sulla posizione, sui messaggi o sulle altre attività del dispositivo.
Lo stalkerware costituisce quindi una grave minaccia per privacy, sicurezza e libertà personale, oltre a rappresentare un problema di cybersicurezza.
Gli spyware più sofisticati
Esistono anche strumenti di sorveglianza estremamente avanzati, sviluppati per operazioni mirate. Tra i casi più noti rientra Pegasus, un software associato alla società NSO Group e progettato per sfruttare vulnerabilità dei dispositivi mobili.
Alcuni attacchi attribuiti a spyware di questo livello hanno utilizzato tecniche zero-click, nelle quali la compromissione può avvenire senza che la vittima debba necessariamente cliccare su un collegamento o installare volontariamente un’applicazione. Le tecniche utilizzate possono cambiare in base alle vulnerabilità disponibili e alle versioni dei sistemi operativi.
Come proteggere lo smartphone
Per ridurre il rischio è fondamentale mantenere Android o iOS e le applicazioni costantemente aggiornati, utilizzare un codice di sblocco robusto e installare applicazioni provenienti da fonti affidabili.
È inoltre importante controllare periodicamente permessi, applicazioni installate e dispositivi collegati agli account e attivare le funzioni di sicurezza avanzate disponibili sul proprio smartphone.
Il riavvio periodico può interrompere alcune forme di malware che rimangono nella memoria temporanea, ma non deve essere considerato una protezione sufficiente contro spyware persistenti o sofisticati.
Gli smartphone rappresentano quindi uno degli scenari più delicati della moderna cybersicurezza: proteggere il dispositivo significa proteggere contemporaneamente dati, comunicazioni, identità digitale e privacy.
Conclusioni
Lo spyware rappresenta una delle minacce più insidiose nel panorama della sicurezza informatica perché, a differenza di altri malware, può operare a lungo senza produrre segnali evidenti, raccogliendo informazioni sulle attività dell’utente.
Credenziali, dati personali, comunicazioni, informazioni di navigazione e posizione geografica possono diventare oggetto di sorveglianza e, nelle forme più sofisticate, anche altre funzioni del dispositivo possono essere compromesse. Il rischio è particolarmente elevato sugli smartphone, che concentrano una quantità sempre maggiore di informazioni personali e sensibili.
La protezione dallo spyware richiede quindi un approccio basato sulla cybersicurezza e sulla prevenzione. Mantenere aggiornati sistemi operativi e applicazioni, utilizzare software di sicurezza affidabili, controllare i permessi concessi alle app e proteggere adeguatamente gli account sono misure fondamentali.
A queste precauzioni deve aggiungersi la consapevolezza dell’utente, soprattutto nei confronti di phishing, ingegneria sociale, applicazioni sospette e comunicazioni inattese.
Conoscere come opera lo spyware significa, in definitiva, proteggere non soltanto il dispositivo, ma anche i propri dati, la propria identità digitale e la propria privacy nel cyberspazio.

