

I deepfake e le truffe online rappresentano una delle conseguenze più preoccupanti della rapida evoluzione dell’intelligenza artificiale. Le tecnologie capaci di generare o modificare immagini, video e registrazioni audio hanno raggiunto un livello di realismo sempre maggiore, rendendo possibile simulare l’aspetto e la voce di una persona reale con una precisione che fino a pochi anni fa sarebbe stata difficile da immaginare.
Nati inizialmente soprattutto nel settore dell’intrattenimento e della produzione audiovisiva, i deepfake possono oggi essere utilizzati anche per manipolare l’identità digitale e ingannare le vittime. Un truffatore può, per esempio, clonare la voce di un familiare e simulare una richiesta urgente di denaro, oppure utilizzare il volto e la voce di un dirigente aziendale per convincere un dipendente a effettuare un pagamento.
Il problema diventa ancora più complesso quando i deepfake vengono combinati con le tecniche di ingegneria sociale, attraverso le quali il criminale raccoglie informazioni sulla vittima e costruisce una comunicazione personalizzata e credibile. L’intelligenza artificiale permette infatti di automatizzare e rendere più convincenti attacchi che in passato richiedevano una notevole preparazione.
Le frodi basate sui deepfake non riguardano soltanto il denaro. Possono coinvolgere furto d’identità, violazione della privacy, ricatti, disinformazione e danni alla reputazione. Per questo motivo, conoscere il funzionamento di queste tecnologie e imparare a verificare l’autenticità delle comunicazioni è diventato un elemento importante della sicurezza digitale.
Cosa sono i deepfake
I deepfake rappresentano una delle applicazioni più avanzate e discusse dell’intelligenza artificiale generativa. Il termine nasce dalla combinazione delle parole inglesi deep learning e fake e indica contenuti digitali, come immagini, video o registrazioni audio, creati o manipolati dall’intelligenza artificiale per simulare persone, eventi o dichiarazioni che in realtà non sono mai avvenuti.
Le prime tecniche di deepfake sono state sviluppate anche attraverso le reti generative avversarie (GAN), nelle quali due reti neurali sono addestrate in competizione tra loro: una genera contenuti artificiali, mentre l’altra cerca di individuare quelli falsi. Il confronto continuo permette al sistema generativo di migliorare progressivamente la qualità dei risultati. Oggi, tuttavia, i deepfake possono essere realizzati anche attraverso modelli generativi e altre tecniche di apprendimento automatico, capaci di produrre contenuti sempre più realistici.
La tecnologia può avere applicazioni legittime nel cinema, nei videogiochi, nella pubblicità e nella produzione audiovisiva, per esempio per modificare l’età apparente di un attore o ricreare digitalmente una persona. Allo stesso tempo, però, può essere sfruttata per disinformazione, furto d’identità, manipolazione della reputazione e frodi online.
Un video contraffatto può mostrare un personaggio pubblico mentre pronuncia parole mai dette, mentre una voce sintetica può imitare un familiare o un dirigente aziendale. In questo modo i deepfake possono diventare uno strumento particolarmente efficace per ingannare le vittime e convincerle a trasferire denaro, fornire informazioni riservate o compiere determinate azioni.
Tra gli utilizzi più dannosi rientra inoltre la creazione di immagini intime non consensuali attraverso la manipolazione del volto di una persona. I deepfake dimostrano quindi come la stessa tecnologia possa offrire nuove possibilità creative, ma anche nuove forme di abuso e di criminalità digitale.
Casi reali di frodi con deepfake
I deepfake non rappresentano più soltanto una minaccia teorica. Negli ultimi anni sono stati utilizzati in frodi reali che hanno coinvolto aziende, personaggi pubblici e comuni cittadini, dimostrando quanto le tecniche di impersonificazione basate sull’intelligenza artificiale possano risultare convincenti.
Il caso Arup a Hong Kong
Uno degli episodi più significativi è quello che nel 2024 ha coinvolto la società internazionale di ingegneria Arup a Hong Kong. Un dipendente ricevette un messaggio apparentemente proveniente dal direttore finanziario dell’azienda e fu invitato a partecipare a una videoconferenza. Durante la riunione comparvero diversi presunti dirigenti dell’azienda, ma le loro immagini e le loro voci erano state generate artificialmente.
Convinto di partecipare a una normale riunione di lavoro, il dipendente autorizzò 15 trasferimenti verso cinque conti bancari, per un valore complessivo di circa 200 milioni di dollari di Hong Kong, pari a circa 25 milioni di dollari statunitensi. La frode venne scoperta soltanto successivamente, quando furono effettuate verifiche con la sede centrale.
Il caso Arup dimostra che un deepfake può essere particolarmente pericoloso quando viene combinato con informazioni aziendali, impersonificazione di persone autorevoli e pressione psicologica.
Il tentativo di truffa ai danni di Ferrari
Un episodio molto diverso ha riguardato Ferrari. Nel 2024 un dirigente dell’azienda ricevette messaggi apparentemente provenienti dall’amministratore delegato Benedetto Vigna. La comunicazione sembrava plausibile e il truffatore cercava di sfruttare l’identità del dirigente per ottenere informazioni riservate.
Il tentativo venne però interrotto quando il dipendente pose una domanda personale alla quale soltanto il vero amministratore delegato avrebbe potuto rispondere correttamente. Il truffatore non riuscì a fornire la risposta e la comunicazione venne interrotta.
L’episodio mostra l’importanza di una verifica dell’identità attraverso informazioni o procedure indipendenti: anche una comunicazione apparentemente autentica può essere contraffatta.
I falsi video dei giornalisti di Sky TG24
Anche in Italia i deepfake sono stati utilizzati per costruire campagne di truffa. I volti e le voci dei giornalisti di Sky TG24 Mariangela Pira e Lorenzo Borga sono stati manipolati in video diffusi online per promuovere una falsa piattaforma di investimento.
Nei filmati contraffatti, i giornalisti sembravano sostenere un’opportunità finanziaria collegata a personaggi pubblici e istituzioni italiane. L’obiettivo era sfruttare la credibilità associata al giornalismo televisivo per convincere gli utenti a investire denaro.
Questo tipo di frode dimostra quanto sia importante non considerare automaticamente autentico un video soltanto perché utilizza il volto e la voce di un giornalista conosciuto.
I falsi telegiornali e i personaggi pubblici
Un’altra tecnica consiste nella creazione di falsi servizi televisivi o falsi telegiornali, nei quali conduttori, giornalisti o personaggi pubblici sembrano promuovere prodotti, servizi o investimenti inesistenti.
Il meccanismo sfrutta un elemento psicologico molto potente: l’utente tende ad attribuire maggiore autorevolezza a un contenuto che riproduce l’aspetto grafico e lo stile di una vera emittente televisiva. Il deepfake diventa così soltanto una parte di una frode più ampia, nella quale vengono contraffatti anche loghi, titoli, siti web e testimonianze.
Le truffe romantiche

truffe romantiche
I deepfake possono essere utilizzati anche nelle truffe romantiche (romance scams), nelle quali il criminale costruisce una falsa relazione sentimentale con la vittima per ottenere progressivamente denaro o informazioni personali.
L’intelligenza artificiale permette di creare immagini realistiche, profili falsi, messaggi personalizzati e, in alcuni casi, contenuti audio e video capaci di rendere più credibile l’identità inventata. Le tecnologie di IA possono inoltre essere utilizzate per mantenere conversazioni molto lunghe e adattare la comunicazione alle emozioni e alle vulnerabilità della vittima.
In questo caso il pericolo non deriva necessariamente da un singolo video falso: il deepfake può diventare uno degli strumenti di una manipolazione che si sviluppa nel corso di settimane o mesi.
Deepfake vocale
Il deepfake vocale, conosciuto anche come clonazione della voce (voice cloning), è una tecnologia basata sull’intelligenza artificiale capace di riprodurre le caratteristiche della voce di una persona reale. Attraverso modelli di apprendimento profondo (deep learning), il sistema analizza registrazioni vocali per apprendere elementi come timbro, pronuncia, ritmo, intonazione e caratteristiche espressive. La quantità di materiale necessaria varia in base alla tecnologia utilizzata: alcuni sistemi moderni possono produrre risultati convincenti anche partendo da brevi registrazioni.
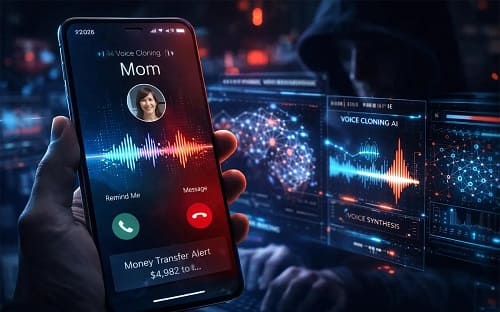
clonazione della voce
Il processo comprende generalmente due fasi:
Analisi della voce: l’IA esamina le registrazioni disponibili e costruisce un modello delle caratteristiche vocali della persona.
Sintesi: il sistema genera una nuova registrazione a partire da un testo o da un comando vocale, cercando di riprodurre la voce originale in modo realistico.
La clonazione vocale può diventare uno strumento particolarmente efficace nelle frodi online, perché una voce familiare può generare rapidamente un senso di fiducia.
Finto dirigente: il criminale imita la voce di un amministratore o dirigente e chiede a un dipendente di effettuare un pagamento urgente e riservato.
Parente in pericolo: la voce di un figlio o di un familiare viene utilizzata per simulare un incidente o un’altra emergenza e ottenere rapidamente denaro.
Falsi sistemi di autenticazione: una voce sintetica può rappresentare un rischio per alcuni sistemi che utilizzano caratteristiche vocali come fattore di identificazione, motivo per cui le procedure di sicurezza moderne tendono a combinare più sistemi di verifica.
Applicazioni positive e legittime del deepfake
La clonazione vocale può avere anche importanti applicazioni. In medicina, può consentire a persone affette da patologie che compromettono la capacità di parlare di conservare una versione digitale della propria voce. Nel cinema, nel doppiaggio e negli audiolibri, può facilitare la produzione di contenuti multilingue o la ricostruzione autorizzata di una voce, purché siano rispettati consenso, diritti d’autore e diritti della persona.
La stessa tecnologia può quindi essere uno strumento di assistenza e creatività oppure un mezzo per l’inganno, a seconda dell’uso che ne viene fatto.
Deepfake video e videochiamate
I deepfake video rappresentano una delle applicazioni più sofisticate dell’intelligenza artificiale nella manipolazione dei contenuti audiovisivi. Oltre alla possibilità di modificare filmati già registrati, le tecnologie più avanzate consentono di alterare il volto di una persona durante una videochiamata, sincronizzando in tempo reale caratteristiche facciali, movimenti delle labbra ed espressioni con la voce dell’interlocutore.
In questo modo, il criminale può presentarsi davanti alla vittima utilizzando l’aspetto di una persona conosciuta, come un dirigente, un familiare o un possibile partner. La combinazione di immagine, voce e conversazione diretta rende la frode particolarmente convincente e può ridurre la capacità della vittima di dubitare dell’identità dell’interlocutore.
Tra gli utilizzi fraudolenti più significativi rientrano:
Frodi aziendali: un criminale può impersonare un dirigente durante una videoconferenza e impartire istruzioni per effettuare un bonifico o trasferire informazioni riservate. Il caso della società Arup a Hong Kong ha dimostrato concretamente la gravità di questo rischio.
Truffe romantiche: il falso partner può utilizzare brevi videochiamate per confermare un’identità costruita attraverso fotografie e messaggi, rafforzando progressivamente il rapporto con la vittima.
Ricatti e furto d’identità: immagini e video possono essere manipolati per associare il volto di una persona a contenuti che non ha mai realizzato, con possibili conseguenze sulla privacy e sulla reputazione.
La crescente qualità dei deepfake rende quindi la sola verifica visiva sempre meno affidabile. In presenza di richieste insolite, soprattutto se riguardano denaro o informazioni riservate, è fondamentale verificare l’identità attraverso un secondo canale indipendente.
Deepfake e ingegneria sociale
L’ingegneria sociale (social engineering) comprende le tecniche con cui i criminali informatici manipolano una persona per indurla a compiere determinate azioni o a rivelare informazioni riservate. Con i deepfake, questa forma di manipolazione diventa ancora più sofisticata, perché l’intelligenza artificiale permette di associare alla persuasione psicologica un’identità visiva e vocale apparentemente autentica.
Le tradizionali tecniche di phishing e impersonificazione potevano essere riconosciute attraverso errori nei messaggi, numeri sconosciuti o comunicazioni poco credibili. Oggi, invece, un truffatore può raccogliere informazioni dai social network e utilizzare questi dati per costruire un attacco personalizzato, sfruttando contemporaneamente autorità, urgenza, paura e fiducia.
Tra gli scenari più pericolosi rientrano:
Falsa autorità: un dipendente riceve una telefonata o una videochiamata apparentemente proveniente da un dirigente, che richiede un trasferimento di denaro urgente e riservato.
Emergenza familiare: una voce clonata imita quella di un figlio o di un altro familiare e comunica una situazione di pericolo, chiedendo immediatamente denaro.
Fiducia sentimentale: nelle truffe romantiche, profili falsi, immagini generate dall’IA, chatbot e video manipolati possono essere combinati per costruire una relazione apparentemente autentica.
Il vero pericolo nasce quindi dalla combinazione tra tecnologia e manipolazione psicologica. Un contenuto falso può diventare molto più persuasivo quando conferma ciò che la vittima si aspetta o teme.
Per difendersi, è fondamentale interrompere la pressione emotiva e verificare sempre l’identità attraverso un secondo canale indipendente, soprattutto prima di trasferire denaro o comunicare informazioni riservate.
Come riconoscere un deepfake
Riconoscere un deepfake sta diventando sempre più difficile. I sistemi di intelligenza artificiale generativa producono infatti immagini, video e voci sempre più realistiche e non sempre è possibile individuare una manipolazione semplicemente osservando o ascoltando il contenuto. Esistono tuttavia alcuni segnali d’allarme che possono suggerire la necessità di una verifica.
Anomalie nei video
Durante la visione è possibile prestare attenzione a:
volto ed espressioni: movimenti poco naturali, distorsioni temporanee o cambiamenti anomali dei lineamenti;
labbra e voce: una sincronizzazione imperfetta tra movimento della bocca e parole pronunciate;
contorni del viso: sfarfallii o deformazioni, soprattutto durante rapidi movimenti o quando il volto viene parzialmente coperto;
illuminazione: ombre, riflessi o tonalità della pelle che non sembrano coerenti con l’ambiente.
Anomalie nell’audio
Una voce sintetica può presentare intonazione insolita, variazioni poco naturali del ritmo, pause anomale o una pronuncia eccessivamente uniforme. Questi segnali, tuttavia, non sono sempre presenti e non permettono da soli di stabilire che una registrazione sia falsa.
Il contesto è fondamentale
Il segnale più importante può essere la richiesta associata al contenuto. Bisogna prestare particolare attenzione quando compaiono:
-richieste urgenti di denaro o dati riservati;
-pressioni a mantenere il segreto;
-richieste di modificare coordinate bancarie;
-comunicazioni insolite provenienti da persone conosciute.
Quando c’è un dubbio, la soluzione più sicura è interrompere la comunicazione e verificare l’identità attraverso un canale indipendente.
Come difendersi dalle frodi con deepfake
Difendersi dalle frodi con deepfake richiede soprattutto prudenza, perché immagini, video e voci generate dall’intelligenza artificiale possono apparire estremamente convincenti. La regola fondamentale è non considerare la presenza di un volto o di una voce come una prova sufficiente dell’identità dell’interlocutore.
Verificare sempre l’identità
Se un familiare, un collega o un dirigente chiede denaro, informazioni riservate o un’operazione urgente, è importante interrompere la comunicazione e verificare la richiesta attraverso un secondo canale. Un familiare può essere richiamato sul suo normale numero di telefono; in azienda, invece, è possibile utilizzare le procedure interne di autorizzazione o contattare direttamente il responsabile.
Non lasciarsi condizionare dall’urgenza
Le truffe basate sull’ingegneria sociale fanno spesso leva su paura, autorità e urgenza. Frasi come “devi farlo subito”, “non dirlo a nessuno” o “è un’operazione riservata” dovrebbero rappresentare un segnale d’allarme. Prendersi qualche minuto per controllare una richiesta può essere sufficiente per interrompere il raggiro.
Proteggere la propria identità digitale
È inoltre consigliabile limitare la quantità di fotografie, video e registrazioni vocali pubblicamente accessibili, soprattutto sui social network. L’autenticazione a più fattori può offrire una protezione aggiuntiva per gli account e ridurre il rischio che un’identità digitale compromessa sia utilizzata per ulteriori attacchi.
Controllare prima di pagare
Prima di effettuare un bonifico è opportuno verificare destinatario, coordinate bancarie e motivazione del pagamento. Per le aziende, procedure come la doppia autorizzazione e la conferma attraverso un secondo canale possono ridurre significativamente il rischio di frodi.
Infine, in caso di truffa o tentata frode, è importante conservare messaggi, numeri telefonici, email, link e altri elementi della comunicazione, evitando di cancellare le prove. La tempestività nella segnalazione può facilitare le verifiche e, quando possibile, il blocco delle operazioni finanziarie.
Tecnologie per individuare i deepfake
La crescente diffusione dei contenuti generati dall’intelligenza artificiale ha portato allo sviluppo di software e algoritmi avanzati per individuare immagini, video e registrazioni audio manipolati. Questi sistemi possono analizzare caratteristiche difficilmente riconoscibili dall’occhio e dall’orecchio umano, ma il loro funzionamento non garantisce sempre un risultato infallibile.
Analisi dei video e delle immagini

Tecnologie per individuare i deepfake
I sistemi di rilevamento possono esaminare i contenuti fotogramma per fotogramma, cercando anomalie nella struttura dell’immagine. L’analisi può riguardare illuminazione, ombre, texture della pelle, contorni del volto e dettagli come occhi, bocca, capelli e orecchie.
Un’altra tecnica è l’analisi temporale, che studia la coerenza dei movimenti tra fotogrammi successivi. In questo modo è possibile individuare eventuali irregolarità nelle espressioni facciali, nella sincronizzazione labiale o nei movimenti del volto.
Analisi dell’audio
Anche la voce può essere sottoposta ad analisi automatica. Gli algoritmi possono esaminare caratteristiche acustiche e spettrali del segnale per individuare anomalie compatibili con una voce sintetica o manipolata. Questi sistemi diventano particolarmente importanti nelle frodi basate sulla clonazione vocale.
Provenienza e autenticità dei contenuti
Un approccio diverso consiste nel verificare l’origine e la storia digitale di un contenuto, anziché cercare soltanto le tracce della manipolazione. Tecnologie di watermarking possono inserire marcatori digitali all’interno dei contenuti generati dall’IA, mentre standard come C2PA permettono di associare ai file informazioni sulla loro provenienza e sulle eventuali modifiche subite.
Strumenti specializzati
Esistono inoltre piattaforme professionali per il rilevamento dei contenuti sintetici, utilizzate in ambiti come cybericurezza, finanza, comunicazione e analisi forense. Tra queste rientrano soluzioni sviluppate da aziende specializzate come Reality Defender e Sensity AI, mentre in Italia operano realtà come IdentifAI.
Nessuna tecnologia, tuttavia, può essere considerata una garanzia assoluta. L’evoluzione dei sistemi generativi rende il rilevamento una corsa continua tra chi crea contenuti sintetici e chi sviluppa strumenti per individuarli. Per questo l’analisi automatica dovrebbe essere affiancata dalla verifica della fonte, della provenienza e del contesto.

